Безпечна архітектура Security by Design — приклади технічних засобів захисту
 Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Сучасний підхід до кібербезпеки вимагає інтеграції захисних механізмів на всіх етапах життєвого циклу систем та додатків. Концепція Security by Design передбачає, що безпека не є додатковою функцією, яку можна «прикрутити» після завершення розробки, а є невіддільною частиною архітектури від самого початку проєкту.
Концепція та ключові принципи
Security by Design — це підхід, за якого безпека інтегрується на всіх етапах життєвого циклу системи чи продукту: від аналізу вимог та оцінки ризиків до розробки, переведення у продуктивне середовище та виведення з експлуатації. Цей підхід ґрунтується на трьох ключових принципах:
- превентивність — виявлення та усунення ризиків до того, як вони перетворяться на інциденти;
- інтеграція — безпека як невіддільна частина архітектури;
- автоматизація — використання інструментів для перевірки безпеки на кожному етапі.
Статистика переконливо демонструє важливість раннього впровадження безпеки: вартість виправлення вразливості після релізу у 30 разів вища, ніж на етапі проєктування, а 70% інцидентів пов’язані саме з архітектурними помилками. Ці цифри підкреслюють критичну важливість превентивного підходу до безпеки.
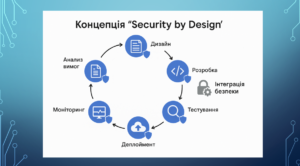
Життєвий цикл безпечної розробки
Передпроєктна фаза
Цей етап включає початкове дослідження потреб безпеки, визначення високорівневих вимог, оцінку ризиків інформаційної безпеки, аналіз варіантів реалізації, вартості та термінів. На цьому етапі відбувається обговорення ідеї програмного забезпечення із зацікавленими сторонами та можливий початок опису високорівневих вимог до інформаційної безпеки.
Фази підготовки та проєктування
Ці фази передбачають детальне визначення вимог до інформаційної безпеки проєкту, формування форми безпеки, визначення рівнів конфіденційності, цілісності, доступності та процедурності, а також створення профілю інформаційної безпеки. Визначення критичності на початку цього етапу дозволяє сформувати відповідний набір заходів та вимог для впровадження протягом наступних фаз проєкту.
Практичний досвід показує ефективність профілювання додатків за рівнями критичності. Застосування однакових атипових умов безпеки до всіх систем робить рішення дорожчим і складнішим, ніж потрібно. Натомість доцільно здійснити умовне профілювання: профіль третього рівня для додатків усередині бізнес-процесів, профіль другого рівня — для систем, що не мають суттєвого впливу на бізнес-процеси. Такий підхід дозволяє прописати базові вимоги та забезпечити продуктивну комунікацію між фахівцями з тестування, розробниками та представниками бізнесу.
Фаза розробки
Цей етап включає завершення нефункціональних та технічних вимог до проєкту, а також створення детальних проєктних специфікацій. Як правило, виконується кілька ітерацій розробки, розгортання та тестування перед переведенням програмного забезпечення у продуктивне середовище. Критично важливим на цьому етапі є підхід Security by Design, який дозволяє уникнути відмов під час супроводження додатків та забезпечує повне управління ризиками.
Продуктивна фаза
Вона починається з релізу, який надає можливість забезпечити стабільність випущеного програмного забезпечення в межах продуктивного середовища до того, як операційна відповідальність буде передана з відділу розробки до функціонального підрозділу.
Після перевірки та передачі програмного забезпечення підтримку здійснює команда супроводу. На цьому етапі проєктна команда повинна пройти процесом оцінки та отримати необхідні дозволи, включаючи управління змінами.
Оцінка вимог та моделювання загроз
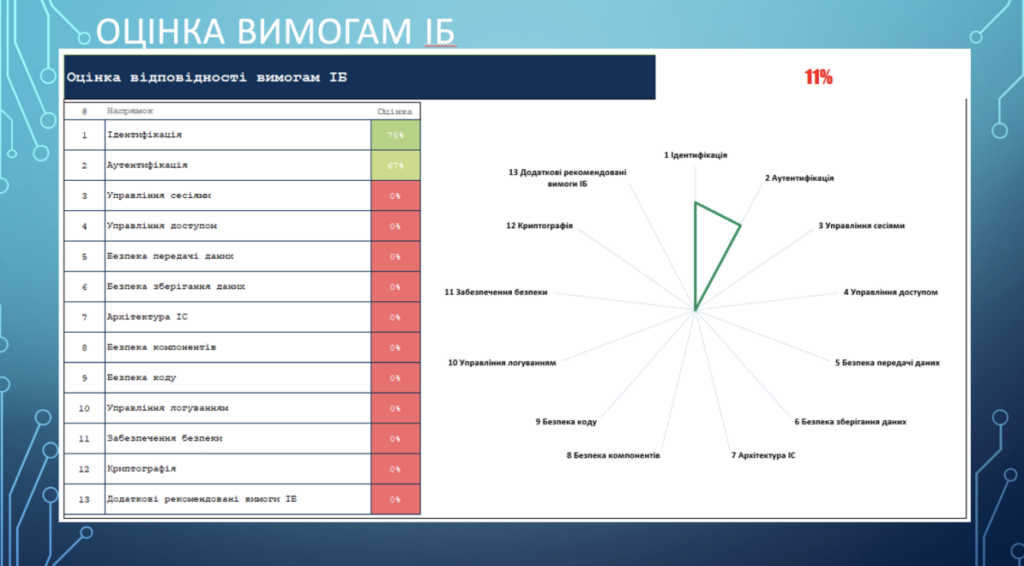
Важливим інструментом є створення всеосяжної матриці вимог інформаційної безпеки. Для кожного нового додатка визначається його профіль безпеки: рівень вимог щодо конфіденційності, цілісності, доступності та процедурності. Проєктна команда відмічає, які вимоги вона може реалізувати (позначаючи зеленим, жовтим або червоним кольором), а фахівці з безпеки створюють відповідні завдання для закриття прогалин.
Для моделювання загроз застосовується методологія STRIDE, яка допомагає систематично виявляти потенційні вразливості на етапі проєктування. Цей підхід дозволяє проаналізувати шість категорій загроз та розробити відповідні контрзаходи до того, як система буде впроваджена.
Управління інцидентами
Особливу увагу варто приділити підготовці до інцидентів безпеки. Складність комунікації з постачальниками часто полягає в тому, що контактна особа, яка відповідає за інформаційну безпеку, може змінитися з моменту підписання договору. Необхідно регулярно актуалізувати контактні дані та чітко визначити процедури взаємодії під час інциденту.
Критично важливими є процедури швидкого реагування. Якщо виявлено підозрілу активність (новий об’єкт у мережі, збільшення кількості з’єднань), необхідно мати готові сценарії дій. Це може включати ізоляцію скомпрометованих систем, відключення певних сегментів мережі або навіть повне відключення за процедурою shutdown для запобігання поширенню атаки.
Практичний досвід показує цінність використання віртуалізації для швидкого відновлення. У 90% випадків можливість швидко підіймати резервні віртуальні сервери значно скорочує час простою після інциденту. Також рекомендується створювати офлайн-копії критичних конфігурацій та процедур для можливості дій навіть за умови повної ізоляції від мережі.
Роль CISO
Керівник з інформаційної безпеки (CISO) відіграє ключову роль у забезпеченні комплексного підходу до безпеки. До основних завдань CISO належать:
- стратегічне бачення — забезпечення того, щоб безпека була частиною бізнес-цілей;
- розробка політик та стандартів — визначення правил для архітектури, доступів, шифрування;
- впровадження фреймворків — застосування NIST CSF, ISO 27001, Zero Trust;
- управління ризиками — оцінка загроз, пріоритизація ризиків, контроль виконання.
Типові помилки
Відсутність моделювання загроз. Архітектура не враховує потенційні загрози, а вразливості в дизайні складно виправити після релізу. Наприклад, відсутність аналізу загроз у хмарних сервісах може призвести до витоку даних.
Підхід «безпека потім». Коли захист додається після завершення розробки, це спричиняє високу вартість виправлень та затримки релізу. Вартість виправлення помилки після релізу у 30 разів вища, ніж на етапі проєктування.
Недооцінка людського чинника. Відсутність належного навчання персоналу створює вразливості до фішингу та неправильного використання доступів. Статистика свідчить, що 80% інцидентів пов’язані саме з людськими помилками.
Неправильне управління доступами. Надання надмірних прав та ігнорування принципу найменших привілеїв може призвести до того, що компрометація одного облікового запису надасть зловмисникам доступ до критичних систем.
Використання застарілих бібліотек. Застарілі або вразливі бібліотеки з відкритим кодом створюють ризик експлуатації відомих уразливостей. Рішенням є автоматичний сканінг залежностей за допомогою інструментів на кшталт Snyk або OWASP Dependency-Check.
Відсутність моніторингу. Система не відстежує аномалії, що призводить до затримки виявлення інцидентів (середній час виявлення загрози може перевищувати 200 днів). Впровадження систем SIEM, SOAR та автоматизації моніторингу є критично важливим для своєчасного виявлення та реагування.
Безпечна архітектура Security by Design — це не просто набір технічних рішень, а комплексний підхід, що охоплює всі етапи життєвого циклу системи. Інтеграція безпеки від самого початку проєкту, систематичне моделювання загроз, правильне профілювання додатків за рівнями критичності, навчання персоналу та автоматизація перевірок дозволяють створити надійний захист при оптимальних витратах ресурсів.
Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Сучасний підхід до кібербезпеки вимагає інтеграції захисних механізмів на всіх етапах життєвого циклу систем та додатків. Концепція Security by Design передбачає, що безпека не є додатковою функцією, яку можна «прикрутити» після завершення розробки, а є невіддільною частиною архітектури від самого початку проєкту.
Концепція та ключові принципи
Security by Design — це підхід, за якого безпека інтегрується на всіх етапах життєвого циклу системи чи продукту: від аналізу вимог та оцінки ризиків до розробки, переведення у продуктивне середовище та виведення з експлуатації. Цей підхід ґрунтується на трьох ключових принципах:
- превентивність — виявлення та усунення ризиків до того, як вони перетворяться на інциденти;
- інтеграція — безпека як невіддільна частина архітектури;
- автоматизація — використання інструментів для перевірки безпеки на кожному етапі.
Статистика переконливо демонструє важливість раннього впровадження безпеки: вартість виправлення вразливості після релізу у 30 разів вища, ніж на етапі проєктування, а 70% інцидентів пов’язані саме з архітектурними помилками. Ці цифри підкреслюють критичну важливість превентивного підходу до безпеки.
Життєвий цикл безпечної розробки
Передпроєктна фаза
Цей етап включає початкове дослідження потреб безпеки, визначення високорівневих вимог, оцінку ризиків інформаційної безпеки, аналіз варіантів реалізації, вартості та термінів. На цьому етапі відбувається обговорення ідеї програмного забезпечення із зацікавленими сторонами та можливий початок опису високорівневих вимог до інформаційної безпеки.
Фази підготовки та проєктування
Ці фази передбачають детальне визначення вимог до інформаційної безпеки проєкту, формування форми безпеки, визначення рівнів конфіденційності, цілісності, доступності та процедурності, а також створення профілю інформаційної безпеки. Визначення критичності на початку цього етапу дозволяє сформувати відповідний набір заходів та вимог для впровадження протягом наступних фаз проєкту.
Практичний досвід показує ефективність профілювання додатків за рівнями критичності. Застосування однакових атипових умов безпеки до всіх систем робить рішення дорожчим і складнішим, ніж потрібно. Натомість доцільно здійснити умовне профілювання: профіль третього рівня для додатків усередині бізнес-процесів, профіль другого рівня — для систем, що не мають суттєвого впливу на бізнес-процеси. Такий підхід дозволяє прописати базові вимоги та забезпечити продуктивну комунікацію між фахівцями з тестування, розробниками та представниками бізнесу.
Фаза розробки
Цей етап включає завершення нефункціональних та технічних вимог до проєкту, а також створення детальних проєктних специфікацій. Як правило, виконується кілька ітерацій розробки, розгортання та тестування перед переведенням програмного забезпечення у продуктивне середовище. Критично важливим на цьому етапі є підхід Security by Design, який дозволяє уникнути відмов під час супроводження додатків та забезпечує повне управління ризиками.
Продуктивна фаза
Вона починається з релізу, який надає можливість забезпечити стабільність випущеного програмного забезпечення в межах продуктивного середовища до того, як операційна відповідальність буде передана з відділу розробки до функціонального підрозділу.
Після перевірки та передачі програмного забезпечення підтримку здійснює команда супроводу. На цьому етапі проєктна команда повинна пройти процесом оцінки та отримати необхідні дозволи, включаючи управління змінами.
Оцінка вимог та моделювання загроз
Важливим інструментом є створення всеосяжної матриці вимог інформаційної безпеки. Для кожного нового додатка визначається його профіль безпеки: рівень вимог щодо конфіденційності, цілісності, доступності та процедурності. Проєктна команда відмічає, які вимоги вона може реалізувати (позначаючи зеленим, жовтим або червоним кольором), а фахівці з безпеки створюють відповідні завдання для закриття прогалин.
Для моделювання загроз застосовується методологія STRIDE, яка допомагає систематично виявляти потенційні вразливості на етапі проєктування. Цей підхід дозволяє проаналізувати шість категорій загроз та розробити відповідні контрзаходи до того, як система буде впроваджена.
Управління інцидентами
Особливу увагу варто приділити підготовці до інцидентів безпеки. Складність комунікації з постачальниками часто полягає в тому, що контактна особа, яка відповідає за інформаційну безпеку, може змінитися з моменту підписання договору. Необхідно регулярно актуалізувати контактні дані та чітко визначити процедури взаємодії під час інциденту.
Критично важливими є процедури швидкого реагування. Якщо виявлено підозрілу активність (новий об’єкт у мережі, збільшення кількості з’єднань), необхідно мати готові сценарії дій. Це може включати ізоляцію скомпрометованих систем, відключення певних сегментів мережі або навіть повне відключення за процедурою shutdown для запобігання поширенню атаки.
Практичний досвід показує цінність використання віртуалізації для швидкого відновлення. У 90% випадків можливість швидко підіймати резервні віртуальні сервери значно скорочує час простою після інциденту. Також рекомендується створювати офлайн-копії критичних конфігурацій та процедур для можливості дій навіть за умови повної ізоляції від мережі.
Роль CISO
Керівник з інформаційної безпеки (CISO) відіграє ключову роль у забезпеченні комплексного підходу до безпеки. До основних завдань CISO належать:
- стратегічне бачення — забезпечення того, щоб безпека була частиною бізнес-цілей;
- розробка політик та стандартів — визначення правил для архітектури, доступів, шифрування;
- впровадження фреймворків — застосування NIST CSF, ISO 27001, Zero Trust;
- управління ризиками — оцінка загроз, пріоритизація ризиків, контроль виконання.
Типові помилки
Відсутність моделювання загроз. Архітектура не враховує потенційні загрози, а вразливості в дизайні складно виправити після релізу. Наприклад, відсутність аналізу загроз у хмарних сервісах може призвести до витоку даних.
Підхід «безпека потім». Коли захист додається після завершення розробки, це спричиняє високу вартість виправлень та затримки релізу. Вартість виправлення помилки після релізу у 30 разів вища, ніж на етапі проєктування.
Недооцінка людського чинника. Відсутність належного навчання персоналу створює вразливості до фішингу та неправильного використання доступів. Статистика свідчить, що 80% інцидентів пов’язані саме з людськими помилками.
Неправильне управління доступами. Надання надмірних прав та ігнорування принципу найменших привілеїв може призвести до того, що компрометація одного облікового запису надасть зловмисникам доступ до критичних систем.
Використання застарілих бібліотек. Застарілі або вразливі бібліотеки з відкритим кодом створюють ризик експлуатації відомих уразливостей. Рішенням є автоматичний сканінг залежностей за допомогою інструментів на кшталт Snyk або OWASP Dependency-Check.
Відсутність моніторингу. Система не відстежує аномалії, що призводить до затримки виявлення інцидентів (середній час виявлення загрози може перевищувати 200 днів). Впровадження систем SIEM, SOAR та автоматизації моніторингу є критично важливим для своєчасного виявлення та реагування.
Безпечна архітектура Security by Design — це не просто набір технічних рішень, а комплексний підхід, що охоплює всі етапи життєвого циклу системи. Інтеграція безпеки від самого початку проєкту, систематичне моделювання загроз, правильне профілювання додатків за рівнями критичності, навчання персоналу та автоматизація перевірок дозволяють створити надійний захист при оптимальних витратах ресурсів.
