CIS Controls: практичний підхід до побудови системи кібербезпеки підприємства
 Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Впровадження системи управління інформаційною безпекою (СУІБ) – це комплексний процес, де найбільшою проблемою є визначення пріоритетів. Center for Internet Security (CIS) пропонує структурований підхід через набір з 18 найкритичніших контролів безпеки. Це безплатні практичні настанови, перевірені досвідом тисяч організацій світу.
CIS Controls пройшли еволюцію від 20 контролів (версій 5–7) до 18 у восьмій версії, що відображає більш структурований підхід. Важливо розуміти: кібербезпека є складовою інформаційної безпеки, зосереджуючись на цифровому просторі, тоді як інформаційна безпека охоплює захист інформації у всіх формах – цифровій, паперовій, усній.
Структура СУІБ: три критичні компоненти
Будь-яка ефективна СУІБ складається з:
Документації — політики, процедури, інструкції, стандарти. Але документація без впровадження – це «паперовий тигр», як показав досвід українських банків на початку впровадження СУІБ у 2015–2017 рр., де 80% формально побудували СУІБ, але не впровадили реальних процесів. Тільки з 2017 р. почалося реальне впровадження із належним залученням ресурсів і технологій.
Ресурсів — кваліфіковані люди та бюджет для придбання інструментів, навчання персоналу, залучення експертів.
Технологій — без інструментарію (Enterprise-рішення, open source або власні розробки) багато контролів неможливо впровадити ефективно.
Групи контролів: IG1, IG2, IG3
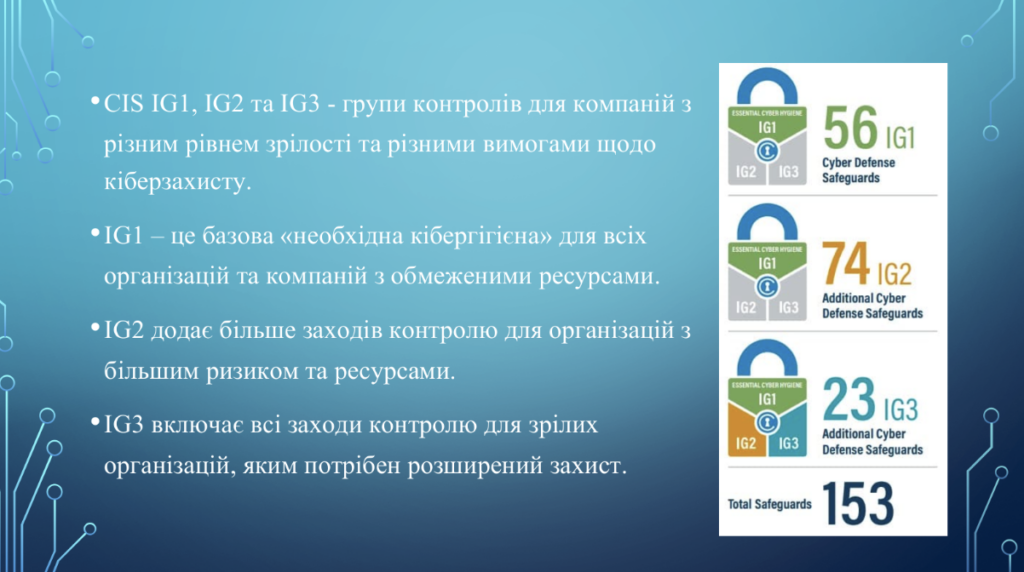
IG1 (Основні контролі, 1-6) – базова «кібергігієна» для всіх організацій, особливо з обмеженими ресурсами:
- Інвентаризація апаратних та програмних активів.
- Захист даних.
- Безпечне налаштування систем.
- Керування обліковими записами та доступом.
IG2 (Фундаментальні контролі, 7-16) – для організацій з більшим ризиком:
- Управління вразливостями.
- Керування логами.
- Захист email та веб.
- Антивірус та бекап.
- Мережева безпека.
- Навчання користувачів.
- Безпека постачальників та додатків.
IG3 (Організаційні контролі, 17-18) – для зрілих організацій:
- Тестування на проникнення.
- Управління інцидентами.
Основні контролі (IG1): детальний огляд
Контроль 1-2: інвентаризація активів
Неможливо захистити те, про що ви не знаєте. Інвентаризація включає не лише комп’ютери, а й мережеве обладнання, відеокамери, людей та навіть паперові документи.
Джерела інформації:
- Бухгалтерський облік (офіційні закупівлі).
- CMDB та Service Desk системи.
- Active Directory та NAC-системи (наприклад, Cisco ISE).
- Мережеве сканування (NMAP) – безплатний, потужний інструмент.
- Регулярні опитувальники керівників.
Виклик: «Shadow IT» — несанкціоновані пристрої, які співробітники підключають самостійно (особисті ноутбуки, роутери).
Важливо: інвентаризація – це базовий процес ITIL, відповідальність IT-відділу. Служба безпеки контролює процес, але не будує його з нуля.
Для програмного забезпечення опитувальники дають неповну картину – користувачі згадують лише те, що свідомо запускають. Ефективніші джерела: системи контролю ліцензій, реєстр Windows, агентські рішення, процеси Service Desk.
Контроль 3: захист даних
Найскладніший контроль неможливий без залучення бізнесу.
Кроки:
- Ідентифікація даних на основі перших двох контролів.
- Класифікація (публічні, внутрішні, конфіденційні).
- Визначення власників даних.
Визначення власника: хто активніше використовує дані або чиї завдання залежать від них. Простий підхід: «Будеш власником?» – «Ні!» – «Ми їх завтра видаляємо.» – «Як я працюватиму?» – «Будеш власником.»
Критерії безпеки: конфіденційність, цілісність, доступність, спостережуваність. Для різних типів даних пріоритети різні.
Zero Trust: не довіряй нікому – ні вендорам (навіть Microsoft проходить сканування перед впровадженням), ні адміністраторам (можуть бути скомпрометовані), ні аналітичним системам.
Контроль 4: безпечне налаштування
Кожен hardware та software має відповідати затвердженим стандартам безпеки.
CIS Benchmarks – готові стандарти для більшості технологій (Windows, Linux, бази даних, вебсервер, мережеві пристрої, хмарні платформи). Це набагато швидше й простіше, ніж створювати стандарти з нуля.
Процес: завантажити benchmark → аналіз з адміністраторами → адаптація → затвердження → впровадження перевірок відповідності.
Ризикоорієнтований підхід: почніть з найкритичніших зон (DMZ, персональні дані), а не намагайтеся охопити все одразу.
Контроль 5-6: Керування обліковими записами та доступом
Життєвий цикл акаунтів: створення → використання → моніторинг → деактивація при звільненні.
Критичні моменти:
- Неактивні акаунти – точка входу для зловмисників.
- Облікові записи колишніх співробітників – найчастіша причина інцидентів.
- Службові акаунти часто забувають.
Принципи контролю доступу:
- Мінімально необхідний доступ (Least Privilege)
- Регулярний перегляд прав (сертифікація доступу)
- Багатофакторна автентифікація для критичних ресурсів
- Розділення обов’язків
Фундаментальні та організаційні контролі (IG2-IG3)
- Контроль 7: управління вразливостями – безперервний цикл: виявлення → пріоритизація → усунення → верифікація. Мета: мінімізувати «вікно можливостей» для атак.
- Контроль 8: журнали аудиту– збір, аналіз та зберігання логів для виявлення інцидентів, форензіки та відповідності регуляторним вимогам.
- Контроль 9: захист email та веб — найпопулярніші вектори атак. Потрібні: фільтрація фішингу, sandboxing вкладень, SPF/DKIM/DMARC, контроль завантажень, навчання користувачів.
- Контроль 10–11: антивірус та Backup — EDR-рішення та надійна система відновлення з регулярним тестуванням.
- Контроль 12–13: мережева безпека — сегментація, закриття вразливих служб, IDS/IPS, моніторинг трафіку.
- Контроль 14: навчання – програма підвищення обізнаності, симуляції фішингу, навчання безпечній поведінці.
- Контроль 15–16: постачальники та додатки – оцінка ризиків третіх сторін, Secure SDLC, тестування безпеки коду.
- Контроль 17: пентест — моделювання дій реального зловмисника для перевірки ефективності контролів.
- Контроль 18: реагування на інциденти – політики, процедури, команда CSIRT, плани комунікації, регулярні навчання.
CIS Controls – це практична дорожня карта для побудови ефективної кібербезпеки. Їхня сила в структурованості та пріоритизації: від базових контролів, необхідних усім, до складних організаційних контролів для зрілих організацій.
Інформаційна безпека існує для забезпечення безперервності бізнесу та захисту його цінних активів. CIS Controls допомагають досягти цієї мети структурованим способом, дозволяючи організаціям будь-якого розміру знайти свій шлях до кращого рівня захищеності. У світі кіберзагроз, що еволюціонують, CIS Controls залишаються надійним компасом від базової «кібергігієни» до зрілої системи захисту, здатної протистояти сучасним викликам.
Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Впровадження системи управління інформаційною безпекою (СУІБ) – це комплексний процес, де найбільшою проблемою є визначення пріоритетів. Center for Internet Security (CIS) пропонує структурований підхід через набір з 18 найкритичніших контролів безпеки. Це безплатні практичні настанови, перевірені досвідом тисяч організацій світу.
CIS Controls пройшли еволюцію від 20 контролів (версій 5–7) до 18 у восьмій версії, що відображає більш структурований підхід. Важливо розуміти: кібербезпека є складовою інформаційної безпеки, зосереджуючись на цифровому просторі, тоді як інформаційна безпека охоплює захист інформації у всіх формах – цифровій, паперовій, усній.
Структура СУІБ: три критичні компоненти
Будь-яка ефективна СУІБ складається з:
Документації — політики, процедури, інструкції, стандарти. Але документація без впровадження – це «паперовий тигр», як показав досвід українських банків на початку впровадження СУІБ у 2015–2017 рр., де 80% формально побудували СУІБ, але не впровадили реальних процесів. Тільки з 2017 р. почалося реальне впровадження із належним залученням ресурсів і технологій.
Ресурсів — кваліфіковані люди та бюджет для придбання інструментів, навчання персоналу, залучення експертів.
Технологій — без інструментарію (Enterprise-рішення, open source або власні розробки) багато контролів неможливо впровадити ефективно.
Групи контролів: IG1, IG2, IG3
IG1 (Основні контролі, 1-6) – базова «кібергігієна» для всіх організацій, особливо з обмеженими ресурсами:
- Інвентаризація апаратних та програмних активів.
- Захист даних.
- Безпечне налаштування систем.
- Керування обліковими записами та доступом.
IG2 (Фундаментальні контролі, 7-16) – для організацій з більшим ризиком:
- Управління вразливостями.
- Керування логами.
- Захист email та веб.
- Антивірус та бекап.
- Мережева безпека.
- Навчання користувачів.
- Безпека постачальників та додатків.
IG3 (Організаційні контролі, 17-18) – для зрілих організацій:
- Тестування на проникнення.
- Управління інцидентами.
Основні контролі (IG1): детальний огляд
Контроль 1-2: інвентаризація активів
Неможливо захистити те, про що ви не знаєте. Інвентаризація включає не лише комп’ютери, а й мережеве обладнання, відеокамери, людей та навіть паперові документи.
Джерела інформації:
- Бухгалтерський облік (офіційні закупівлі).
- CMDB та Service Desk системи.
- Active Directory та NAC-системи (наприклад, Cisco ISE).
- Мережеве сканування (NMAP) – безплатний, потужний інструмент.
- Регулярні опитувальники керівників.
Виклик: «Shadow IT» — несанкціоновані пристрої, які співробітники підключають самостійно (особисті ноутбуки, роутери).
Важливо: інвентаризація – це базовий процес ITIL, відповідальність IT-відділу. Служба безпеки контролює процес, але не будує його з нуля.
Для програмного забезпечення опитувальники дають неповну картину – користувачі згадують лише те, що свідомо запускають. Ефективніші джерела: системи контролю ліцензій, реєстр Windows, агентські рішення, процеси Service Desk.
Контроль 3: захист даних
Найскладніший контроль неможливий без залучення бізнесу.
Кроки:
- Ідентифікація даних на основі перших двох контролів.
- Класифікація (публічні, внутрішні, конфіденційні).
- Визначення власників даних.
Визначення власника: хто активніше використовує дані або чиї завдання залежать від них. Простий підхід: «Будеш власником?» – «Ні!» – «Ми їх завтра видаляємо.» – «Як я працюватиму?» – «Будеш власником.»
Критерії безпеки: конфіденційність, цілісність, доступність, спостережуваність. Для різних типів даних пріоритети різні.
Zero Trust: не довіряй нікому – ні вендорам (навіть Microsoft проходить сканування перед впровадженням), ні адміністраторам (можуть бути скомпрометовані), ні аналітичним системам.
Контроль 4: безпечне налаштування
Кожен hardware та software має відповідати затвердженим стандартам безпеки.
CIS Benchmarks – готові стандарти для більшості технологій (Windows, Linux, бази даних, вебсервер, мережеві пристрої, хмарні платформи). Це набагато швидше й простіше, ніж створювати стандарти з нуля.
Процес: завантажити benchmark → аналіз з адміністраторами → адаптація → затвердження → впровадження перевірок відповідності.
Ризикоорієнтований підхід: почніть з найкритичніших зон (DMZ, персональні дані), а не намагайтеся охопити все одразу.
Контроль 5-6: Керування обліковими записами та доступом
Життєвий цикл акаунтів: створення → використання → моніторинг → деактивація при звільненні.
Критичні моменти:
- Неактивні акаунти – точка входу для зловмисників.
- Облікові записи колишніх співробітників – найчастіша причина інцидентів.
- Службові акаунти часто забувають.
Принципи контролю доступу:
- Мінімально необхідний доступ (Least Privilege)
- Регулярний перегляд прав (сертифікація доступу)
- Багатофакторна автентифікація для критичних ресурсів
- Розділення обов’язків
Фундаментальні та організаційні контролі (IG2-IG3)
- Контроль 7: управління вразливостями – безперервний цикл: виявлення → пріоритизація → усунення → верифікація. Мета: мінімізувати «вікно можливостей» для атак.
- Контроль 8: журнали аудиту– збір, аналіз та зберігання логів для виявлення інцидентів, форензіки та відповідності регуляторним вимогам.
- Контроль 9: захист email та веб — найпопулярніші вектори атак. Потрібні: фільтрація фішингу, sandboxing вкладень, SPF/DKIM/DMARC, контроль завантажень, навчання користувачів.
- Контроль 10–11: антивірус та Backup — EDR-рішення та надійна система відновлення з регулярним тестуванням.
- Контроль 12–13: мережева безпека — сегментація, закриття вразливих служб, IDS/IPS, моніторинг трафіку.
- Контроль 14: навчання – програма підвищення обізнаності, симуляції фішингу, навчання безпечній поведінці.
- Контроль 15–16: постачальники та додатки – оцінка ризиків третіх сторін, Secure SDLC, тестування безпеки коду.
- Контроль 17: пентест — моделювання дій реального зловмисника для перевірки ефективності контролів.
- Контроль 18: реагування на інциденти – політики, процедури, команда CSIRT, плани комунікації, регулярні навчання.
CIS Controls – це практична дорожня карта для побудови ефективної кібербезпеки. Їхня сила в структурованості та пріоритизації: від базових контролів, необхідних усім, до складних організаційних контролів для зрілих організацій.
Інформаційна безпека існує для забезпечення безперервності бізнесу та захисту його цінних активів. CIS Controls допомагають досягти цієї мети структурованим способом, дозволяючи організаціям будь-якого розміру знайти свій шлях до кращого рівня захищеності. У світі кіберзагроз, що еволюціонують, CIS Controls залишаються надійним компасом від базової «кібергігієни» до зрілої системи захисту, здатної протистояти сучасним викликам.
