Ландшафт кіберзагроз: визначення, категорії та методологія формування
Матеріал підготовлений на основі виступу керівника IT-підрозділу Shadow Speaker на «NG-CISO» (Next Generation CISO)
Сучасна кібербезпека перестала бути виключно технічною функцією — вона стала стратегічним бізнес-пріоритетом. Український законодавець визначає кіберзагрозу як «наявні та потенційно можливі явища і чинники, що створюють небезпеку життєво важливим національним інтересам України у кіберпросторі». Для керівників підрозділів кібербезпеки (CISO) формування комплексного розуміння ландшафту загроз — це основа для прийняття стратегічних рішень.
Історія посади CISO сягає 1995 року, коли Стів Кац був призначений першим Chief Information Security Officer у Citicorp/Citigroup. Через два місяці банк зазнав повторної атаки, але замість провалу кар’єри це стало відправною точкою для визнання кібербезпеки як окремої стратегічної функції. З того часу роль CISO трансформувалася з технічного керівника в бізнес-орієнтованого лідера з управління ризиками та комплаєнсу. Сьогодні CISO несе відповідальність не лише за технічний захист, а й за формування культури безпеки, комунікацію з радою директорів та забезпечення відповідності регуляторним вимогам.
Визначення та мета ландшафту кіберзагроз
Ландшафт кіберзагроз — це інтегроване, контекстне уявлення про поточні й прогнозовані загрози, що діють проти організації. Він охоплює акторів (APT-групи, кіберзлочинці, хактивісти), їхні мотиви, тактики/техніки/процедури (TTP), вектори атак і тенденції.
Ландшафт можна порівняти з рентгенівським знімком — зовні все може виглядати впорядковано (сертифікати чинні, політики написані), але детальний аналіз виявляє приховані вразливості. Це динамічний інструмент, який постійно оновлюється, адже будь-який план стає застарілим в момент його завершення. Як каже відомий вислів про плани: вони вважаються застарілими в той же момент, коли ставиться крапка в останньому пункті.
Ключові цілі формування ландшафту:
- Прогнозування потенційних атак на основі історичного досвіду.
- Розробка ефективних стратегій кібербезпеки з урахуванням реальних загроз.
- Забезпечення безперервності критично важливих бізнес-процесів.
- Обґрунтування інвестицій у кібербезпеку перед керівництвом.
Ландшафт загроз демонструє три критичні аспекти: хто атакує (профілі зловмисників), як атакує (методи та техніки) і що атакує (цільові активи). Саме комплексне розуміння цих трьох вимірів дозволяє перейти від реактивного до проактивного підходу в кібербезпеці.
Основні категорії кіберзагроз
Розуміння категорій загроз — перший крок до побудови ефективної системи захисту. Кожна категорія має специфічні характеристики, індикатори компрометації та методи контролю.
1. Загрози програмного забезпечення (Application threats)
Вебзастосунки залишаються найбільш доступною точкою входу для тих, хто атакує. Включають вразливості вебдодатків (SQL-ін’єкції, XSS, SSRF, RCE), проблеми API (відсутність rate limiting, broken object/function level authorization), логічні помилки в застосунках та витоки через неправильну конфігурацію.
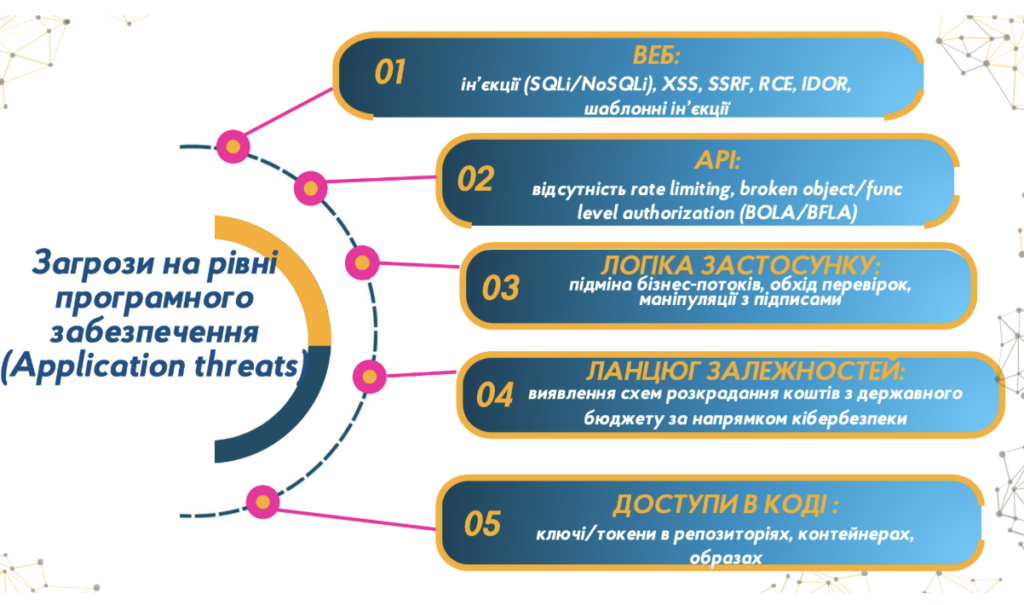
Особлива увага — ланцюг постачання програмного забезпечення (supply chain). Один скомпрометований компонент може поставити під загрозу всю систему.
Індикатори компрометації: аномалії в CI/CD процесах, сплески помилок 5xx/4xx в API, підозрілі патерни запитів, незбіг хешів артефактів з очікуваними.
Контроль: дотримання OWASP ASVS/SAMM у життєвому циклі розробки, SAST/DAST/IAST на етапах CI/CD з блокувальними політиками (не просто для галочки аудиту), постійне сканування секретів у репозиторіях з негайною ревокацією, формування SBOM та підписування артефактів, політика only allowlisted registries.
2. Мережеві загрози (Network threats)
Мережа — це комунікаційний шар організації, і її компрометація може паралізувати всю діяльність. Охоплюють DDoS-атаки (volumetric, reflective/amplification, application layer), маніпуляції мережами (ARP/DNS spoofing, BGP hijack), внутрішньомережеві просування (lateral movement) та експлуатацію застарілих сервісів.
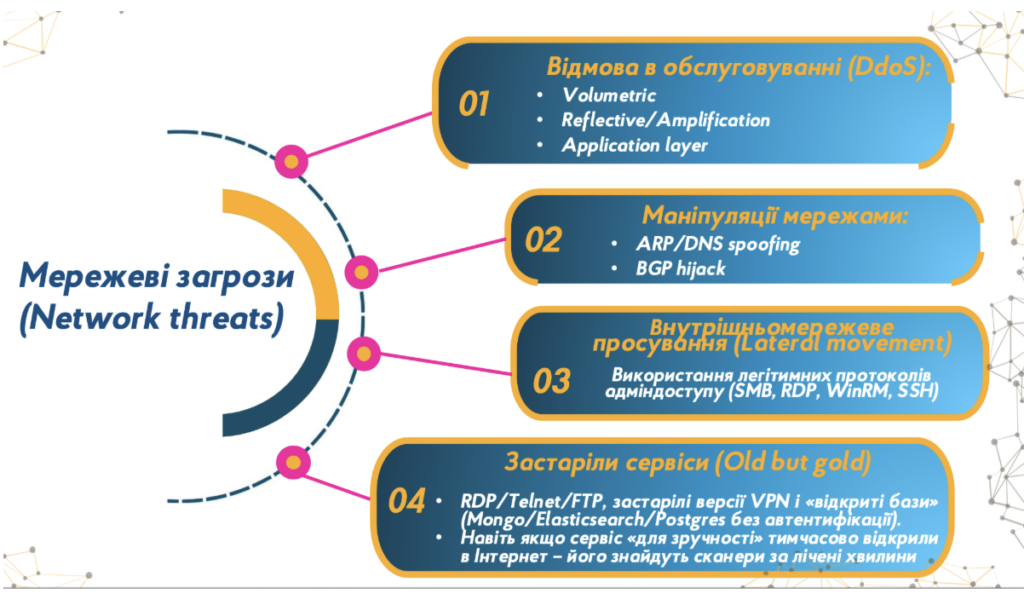
Особливо небезпечні «старі добрі» сервіси — RDP/Telnet/FTP, застарілі версії VPN та відкриті бази даних без автентифікації. Навіть якщо сервіс «для зручності» тимчасово відкрили в інтернеті — його знайдуть сканери за лічені хвилини.
Індикатори компрометації: аномальний трафік між дата-центрами (East-West), підозрілі VPN-підключення, спроби ексфільтрації через egress.
Контроль: Anycast/CDN/scrubbing-центри для поглинання DDoS, WAF і L7 throttling з капчами для ботів, мікросегментація з deny-by-default ACL, контроль egress (яким доменам/портам можна виходити), DNS-фільтрація з блок-списками C2-доменів, bastion/jump-host для адміністративного доступу замість «плоского» VPN.
3. Загрози ідентичності та доступу (Identity threats)
Ідентичність стала новим периметром безпеки. Компрометація облікових записів через парольні атаки, фішинг/BEC, перехоплення сесій, обхід MFA (MFA fatigue, SIM swapping, consent phishing), зловживання привілеями (vertical/horizontal escalation, Golden/Silver Ticket) та експлуатація сервісних облікових записів.
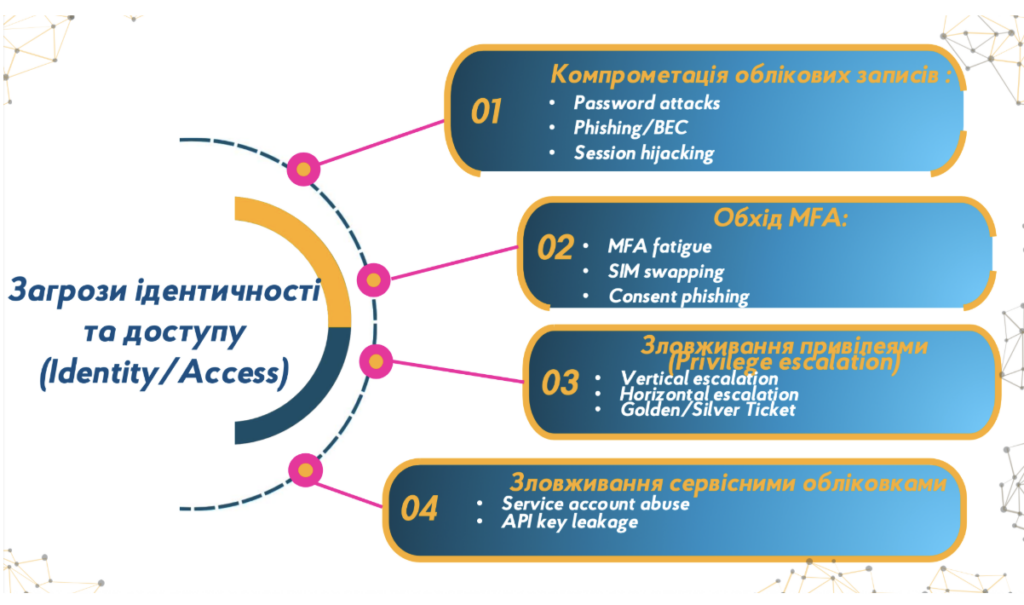
Індикатори компрометації: невдалі входи з різних країн/IP, множинні MFA-запити, активність з нових пристроїв, незвичний доступ до ресурсів, масове читання даних, аномальні токени з довгим часом життя, паралельні сесії, інтерактивні входи сервісних акаунтів.
Контроль: обов’язкова багатофакторна автентифікація з фішинг-резистентними методами (FIDO2, WebAuthn), PAM для привілейованих облікових записів, Just-In-Time доступ, аудит дозволів за принципом найменших привілеїв, ротація паролів сервісних акаунтів, керовані ідентичності, UEBA для виявлення аномалій, централізоване логування з коротким часом життя токенів.
4. Загрози даних (Data threats)
Дані — найцінніший актив організації. Ексфільтрація через інсайдерів або зовнішніх зловмисників, API data scraping, шифрування та вимагання (ransomware, wiper attacks, database encryption), несанкціонована модифікація (data integrity attacks, supply chain data poisoning, backup corruption) та витоки через неправильну конфігурацію (cloud storage exposure, database leaks, code repository exposure).
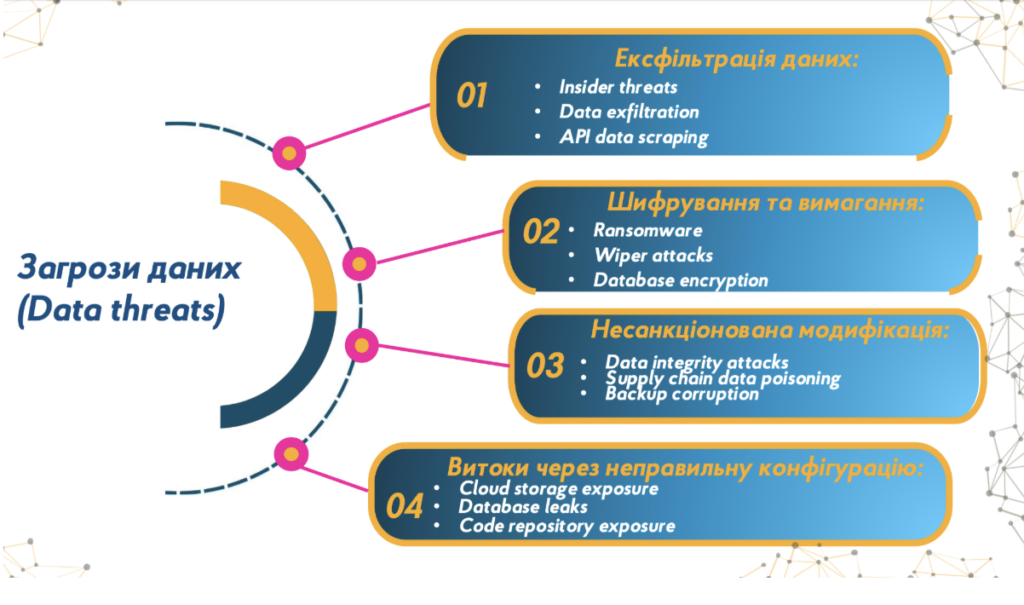
Індикатори компрометації: незвичний доступ до даних (масові SELECT/файли/API-запити), переміщення (egress-трафік у хмари/файлообмінники, копіювання на USB, архівування великих даних), модифікація (масові UPDATE/DELETE у БД, зміни системних файлів/backup), ransomware (файли.encrypted/.locked, вимоги викупу).
Контроль: DLP-рішення, класифікація та мітування даних, шифрування з HSM/KMS, DAM та аудит баз даних з RBAC, маскування чутливих даних у dev/test середовищах, регулярні та immutable backup з геокопіями, disaster recovery з визначеними RTO/RPO, File Integrity Monitoring критичних файлів, User Activity Monitoring + CSPM для виявлення аномалій і misconfig.
5. Загрози критичної інфраструктури (ICS/OT threats)
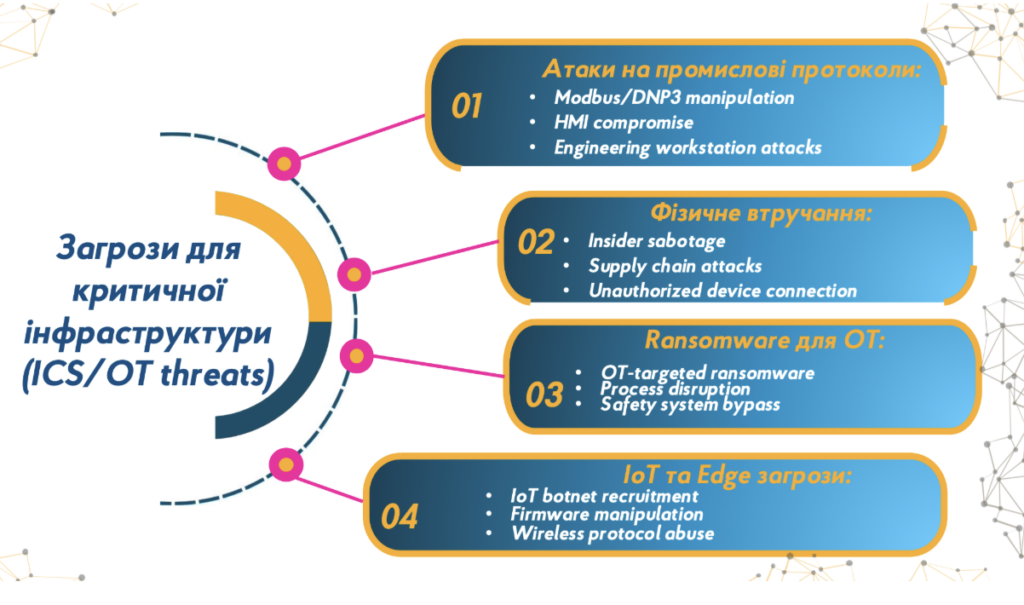
Промислові системи керування мають особливу специфіку — їхня компрометація може призвести до фізичних наслідків. Атаки на промислові протоколи (Modbus/DNP3 manipulation, HMI compromise, engineering workstation attacks), фізичне втручання (insider sabotage, supply chain attacks, unauthorized device connection), ransomware для OT (OT-targeted ransomware, process disruption, safety system bypass) та загрози IoT/Edge (IoT botnet recruitment, firmware manipulation, wireless protocol abuse).
Індикатори компрометації: незвичний трафік IT-OT, аномальні команди у Modbus/DNP3, зміни HMI/PLC без плану, відхилення параметрів процесів, несподівані зупинки, розбіжності показників датчиків, сканування портів у OT-мережі, завантаження firmware поза робочим часом, DNS-запити назовні з OT-сегмента.
Контроль: жорстка сегментація від IT-мережі, unidirectional gateways (data diodes), окреме резервування OT-мережі, OT-SIEM з інвентаризацією активів, behavioral analysis, physical security периметра, SIS та fail-safe механізми, redundancy контролерів, спеціальний patch & change management для PLC/HMI, incident response з урахуванням специфіки виробничих процесів.
Розуміючи ці п’ять категорій загроз, CISO може перейти до систематичного підходу до формування ландшафту для своєї організації.
Методологія формування ландшафту (10 кроків)
Крок 0–1: Підготовка. Призначення відповідального, визначення цільової аудиторії та періодичності оновлення плану. Інвентаризація активів з класифікацією критичності (як приклад, P0–P2).
Кроки 2–3: Збір даних та профілювання. Централізація Threat Intelligence feeds, нормалізація IOC/TTP, зв’язування з MITRE ATT&CK. Ідентифікація релевантних threat actors з описом мотивів та TTP.
Кроки 4–5: Аналіз та експозиція. TTP-mapping до ATT&CK Matrix, створення Navigator layers. Кореляція CVE з активами, розрахунок Exposure Score, інтеграція з управлінням патчами.
Крок 6-7: Оцінка та візуалізація. Розрахунок ризику: Risk = Likelihood × Impact. Підготовка heatmap, ATT&CK layers, timeline інцидентів з розділенням на стратегічний, тактичний та операційний шари.
Крок 8-9: Імплементація. Розробка Mitigation Roadmap з визначенням власників процесів, бюджету та SLA. Формування detection rules, playbooks для SOC/SOAR, налаштування автоматизованих реакцій.
Крок 10: Моніторинг. Визначення метрик (MTTD, MTTR, % патчів у SLA, Security Score). Щомісячний моніторинг, щоквартальна оцінка, корегування після інцидентів.
Джерела даних
Внутрішні: CMDB, Asset Inventory, SIEM/EDR/NDR логи, Vulnerability Management, історія інцидентів. Зовнішні: Threat Intelligence feeds, MITRE ATT&CK, галузеві звіти (ENISA, IBM, Gartner), CERT advisories, OSINT. Регуляторні: національні вимоги щодо кіберзахисту та критичної інфраструктури.
Ключові рекомендації щодо захисту
Ландшафт кіберзагроз — це безперервний процес, що вимагає регулярного оновлення та адаптації.
Рекомендації для CISO:
- Розробка стратегії кібербезпеки на основі ландшафту загроз.
- Регулярне оновлення систем з пріоритизацією на основі Exposure Score.
- Обов’язкова MFA з фішинг-резистентними методами.
- Постійне навчання співробітників.
- Централізований моніторинг з інтеграцією в SIEM/SOAR.
- Immutable резервне копіювання з географічно розподіленими копіями.
- Застосування AI та аналітики для виявлення аномалій.
Ландшафт загроз — це інструмент комунікації між технічними фахівцями та бізнес-керівництвом. Він має бути представлений у зрозумілому форматі для кожної аудиторії: стратегічні висновки для ради директорів, тактичні плани для CISO та операційні інструкції для SOC.
Формування ландшафту закладає основу для наступного етапу — визначення, управління та моніторингу показників безпеки (Score Management), що дозволяє перетворити розуміння загроз на вимірювані показники ефективності. У сучасних умовах систематичний підхід до формування ландшафту загроз — це необхідність для виживання організації в цифровому світі.
Матеріал підготовлений на основі виступу керівника IT-підрозділу Shadow Speaker на «NG-CISO» (Next Generation CISO)
Сучасна кібербезпека перестала бути виключно технічною функцією — вона стала стратегічним бізнес-пріоритетом. Український законодавець визначає кіберзагрозу як «наявні та потенційно можливі явища і чинники, що створюють небезпеку життєво важливим національним інтересам України у кіберпросторі». Для керівників підрозділів кібербезпеки (CISO) формування комплексного розуміння ландшафту загроз — це основа для прийняття стратегічних рішень.
Історія посади CISO сягає 1995 року, коли Стів Кац був призначений першим Chief Information Security Officer у Citicorp/Citigroup. Через два місяці банк зазнав повторної атаки, але замість провалу кар’єри це стало відправною точкою для визнання кібербезпеки як окремої стратегічної функції. З того часу роль CISO трансформувалася з технічного керівника в бізнес-орієнтованого лідера з управління ризиками та комплаєнсу. Сьогодні CISO несе відповідальність не лише за технічний захист, а й за формування культури безпеки, комунікацію з радою директорів та забезпечення відповідності регуляторним вимогам.
Визначення та мета ландшафту кіберзагроз
Ландшафт кіберзагроз — це інтегроване, контекстне уявлення про поточні й прогнозовані загрози, що діють проти організації. Він охоплює акторів (APT-групи, кіберзлочинці, хактивісти), їхні мотиви, тактики/техніки/процедури (TTP), вектори атак і тенденції.
Ландшафт можна порівняти з рентгенівським знімком — зовні все може виглядати впорядковано (сертифікати чинні, політики написані), але детальний аналіз виявляє приховані вразливості. Це динамічний інструмент, який постійно оновлюється, адже будь-який план стає застарілим в момент його завершення. Як каже відомий вислів про плани: вони вважаються застарілими в той же момент, коли ставиться крапка в останньому пункті.
Ключові цілі формування ландшафту:
- Прогнозування потенційних атак на основі історичного досвіду.
- Розробка ефективних стратегій кібербезпеки з урахуванням реальних загроз.
- Забезпечення безперервності критично важливих бізнес-процесів.
- Обґрунтування інвестицій у кібербезпеку перед керівництвом.
Ландшафт загроз демонструє три критичні аспекти: хто атакує (профілі зловмисників), як атакує (методи та техніки) і що атакує (цільові активи). Саме комплексне розуміння цих трьох вимірів дозволяє перейти від реактивного до проактивного підходу в кібербезпеці.
Основні категорії кіберзагроз
Розуміння категорій загроз — перший крок до побудови ефективної системи захисту. Кожна категорія має специфічні характеристики, індикатори компрометації та методи контролю.
1. Загрози програмного забезпечення (Application threats)
Вебзастосунки залишаються найбільш доступною точкою входу для тих, хто атакує. Включають вразливості вебдодатків (SQL-ін’єкції, XSS, SSRF, RCE), проблеми API (відсутність rate limiting, broken object/function level authorization), логічні помилки в застосунках та витоки через неправильну конфігурацію.
Особлива увага — ланцюг постачання програмного забезпечення (supply chain). Один скомпрометований компонент може поставити під загрозу всю систему.
Індикатори компрометації: аномалії в CI/CD процесах, сплески помилок 5xx/4xx в API, підозрілі патерни запитів, незбіг хешів артефактів з очікуваними.
Контроль: дотримання OWASP ASVS/SAMM у життєвому циклі розробки, SAST/DAST/IAST на етапах CI/CD з блокувальними політиками (не просто для галочки аудиту), постійне сканування секретів у репозиторіях з негайною ревокацією, формування SBOM та підписування артефактів, політика only allowlisted registries.
2. Мережеві загрози (Network threats)
Мережа — це комунікаційний шар організації, і її компрометація може паралізувати всю діяльність. Охоплюють DDoS-атаки (volumetric, reflective/amplification, application layer), маніпуляції мережами (ARP/DNS spoofing, BGP hijack), внутрішньомережеві просування (lateral movement) та експлуатацію застарілих сервісів.
Особливо небезпечні «старі добрі» сервіси — RDP/Telnet/FTP, застарілі версії VPN та відкриті бази даних без автентифікації. Навіть якщо сервіс «для зручності» тимчасово відкрили в інтернеті — його знайдуть сканери за лічені хвилини.
Індикатори компрометації: аномальний трафік між дата-центрами (East-West), підозрілі VPN-підключення, спроби ексфільтрації через egress.
Контроль: Anycast/CDN/scrubbing-центри для поглинання DDoS, WAF і L7 throttling з капчами для ботів, мікросегментація з deny-by-default ACL, контроль egress (яким доменам/портам можна виходити), DNS-фільтрація з блок-списками C2-доменів, bastion/jump-host для адміністративного доступу замість «плоского» VPN.
3. Загрози ідентичності та доступу (Identity threats)
Ідентичність стала новим периметром безпеки. Компрометація облікових записів через парольні атаки, фішинг/BEC, перехоплення сесій, обхід MFA (MFA fatigue, SIM swapping, consent phishing), зловживання привілеями (vertical/horizontal escalation, Golden/Silver Ticket) та експлуатація сервісних облікових записів.
Індикатори компрометації: невдалі входи з різних країн/IP, множинні MFA-запити, активність з нових пристроїв, незвичний доступ до ресурсів, масове читання даних, аномальні токени з довгим часом життя, паралельні сесії, інтерактивні входи сервісних акаунтів.
Контроль: обов’язкова багатофакторна автентифікація з фішинг-резистентними методами (FIDO2, WebAuthn), PAM для привілейованих облікових записів, Just-In-Time доступ, аудит дозволів за принципом найменших привілеїв, ротація паролів сервісних акаунтів, керовані ідентичності, UEBA для виявлення аномалій, централізоване логування з коротким часом життя токенів.
4. Загрози даних (Data threats)
Дані — найцінніший актив організації. Ексфільтрація через інсайдерів або зовнішніх зловмисників, API data scraping, шифрування та вимагання (ransomware, wiper attacks, database encryption), несанкціонована модифікація (data integrity attacks, supply chain data poisoning, backup corruption) та витоки через неправильну конфігурацію (cloud storage exposure, database leaks, code repository exposure).
Індикатори компрометації: незвичний доступ до даних (масові SELECT/файли/API-запити), переміщення (egress-трафік у хмари/файлообмінники, копіювання на USB, архівування великих даних), модифікація (масові UPDATE/DELETE у БД, зміни системних файлів/backup), ransomware (файли.encrypted/.locked, вимоги викупу).
Контроль: DLP-рішення, класифікація та мітування даних, шифрування з HSM/KMS, DAM та аудит баз даних з RBAC, маскування чутливих даних у dev/test середовищах, регулярні та immutable backup з геокопіями, disaster recovery з визначеними RTO/RPO, File Integrity Monitoring критичних файлів, User Activity Monitoring + CSPM для виявлення аномалій і misconfig.
5. Загрози критичної інфраструктури (ICS/OT threats)
Промислові системи керування мають особливу специфіку — їхня компрометація може призвести до фізичних наслідків. Атаки на промислові протоколи (Modbus/DNP3 manipulation, HMI compromise, engineering workstation attacks), фізичне втручання (insider sabotage, supply chain attacks, unauthorized device connection), ransomware для OT (OT-targeted ransomware, process disruption, safety system bypass) та загрози IoT/Edge (IoT botnet recruitment, firmware manipulation, wireless protocol abuse).
Індикатори компрометації: незвичний трафік IT-OT, аномальні команди у Modbus/DNP3, зміни HMI/PLC без плану, відхилення параметрів процесів, несподівані зупинки, розбіжності показників датчиків, сканування портів у OT-мережі, завантаження firmware поза робочим часом, DNS-запити назовні з OT-сегмента.
Контроль: жорстка сегментація від IT-мережі, unidirectional gateways (data diodes), окреме резервування OT-мережі, OT-SIEM з інвентаризацією активів, behavioral analysis, physical security периметра, SIS та fail-safe механізми, redundancy контролерів, спеціальний patch & change management для PLC/HMI, incident response з урахуванням специфіки виробничих процесів.
Розуміючи ці п’ять категорій загроз, CISO може перейти до систематичного підходу до формування ландшафту для своєї організації.
Методологія формування ландшафту (10 кроків)
Крок 0–1: Підготовка. Призначення відповідального, визначення цільової аудиторії та періодичності оновлення плану. Інвентаризація активів з класифікацією критичності (як приклад, P0–P2).
Кроки 2–3: Збір даних та профілювання. Централізація Threat Intelligence feeds, нормалізація IOC/TTP, зв’язування з MITRE ATT&CK. Ідентифікація релевантних threat actors з описом мотивів та TTP.
Кроки 4–5: Аналіз та експозиція. TTP-mapping до ATT&CK Matrix, створення Navigator layers. Кореляція CVE з активами, розрахунок Exposure Score, інтеграція з управлінням патчами.
Крок 6-7: Оцінка та візуалізація. Розрахунок ризику: Risk = Likelihood × Impact. Підготовка heatmap, ATT&CK layers, timeline інцидентів з розділенням на стратегічний, тактичний та операційний шари.
Крок 8-9: Імплементація. Розробка Mitigation Roadmap з визначенням власників процесів, бюджету та SLA. Формування detection rules, playbooks для SOC/SOAR, налаштування автоматизованих реакцій.
Крок 10: Моніторинг. Визначення метрик (MTTD, MTTR, % патчів у SLA, Security Score). Щомісячний моніторинг, щоквартальна оцінка, корегування після інцидентів.
Джерела даних
Внутрішні: CMDB, Asset Inventory, SIEM/EDR/NDR логи, Vulnerability Management, історія інцидентів. Зовнішні: Threat Intelligence feeds, MITRE ATT&CK, галузеві звіти (ENISA, IBM, Gartner), CERT advisories, OSINT. Регуляторні: національні вимоги щодо кіберзахисту та критичної інфраструктури.
Ключові рекомендації щодо захисту
Ландшафт кіберзагроз — це безперервний процес, що вимагає регулярного оновлення та адаптації.
Рекомендації для CISO:
- Розробка стратегії кібербезпеки на основі ландшафту загроз.
- Регулярне оновлення систем з пріоритизацією на основі Exposure Score.
- Обов’язкова MFA з фішинг-резистентними методами.
- Постійне навчання співробітників.
- Централізований моніторинг з інтеграцією в SIEM/SOAR.
- Immutable резервне копіювання з географічно розподіленими копіями.
- Застосування AI та аналітики для виявлення аномалій.
Ландшафт загроз — це інструмент комунікації між технічними фахівцями та бізнес-керівництвом. Він має бути представлений у зрозумілому форматі для кожної аудиторії: стратегічні висновки для ради директорів, тактичні плани для CISO та операційні інструкції для SOC.
Формування ландшафту закладає основу для наступного етапу — визначення, управління та моніторингу показників безпеки (Score Management), що дозволяє перетворити розуміння загроз на вимірювані показники ефективності. У сучасних умовах систематичний підхід до формування ландшафту загроз — це необхідність для виживання організації в цифровому світі.
