On-Premises, Colocation, Cloud, Hybrid: оптимізація витрат для CISO
Матеріал підготовлений на основі виступу керівника IT-підрозділу Shadow Speaker на «NG-CISO» (Next Generation CISO)
Вибір моделі розміщення ІТ-інфраструктури — це не лише технічне рішення, а й стратегічний вибір, що визначає фінансову стійкість організації, рівень контролю над критичними системами та здатність відповідати на виклики кібербезпеки. Для керівника служби інформаційної безпеки (CISO) це питання набуває особливої ваги: необхідно збалансувати безпеку, відповідність регуляторним вимогам та вартість володіння системами.
Чотири моделі розміщення: ключові відмінності
Сучасні організації мають на вибір чотири основні моделі розміщення ІТ-ресурсів, кожна з яких має свої особливості у фінансовій структурі, рівні контролю та масштабованості.
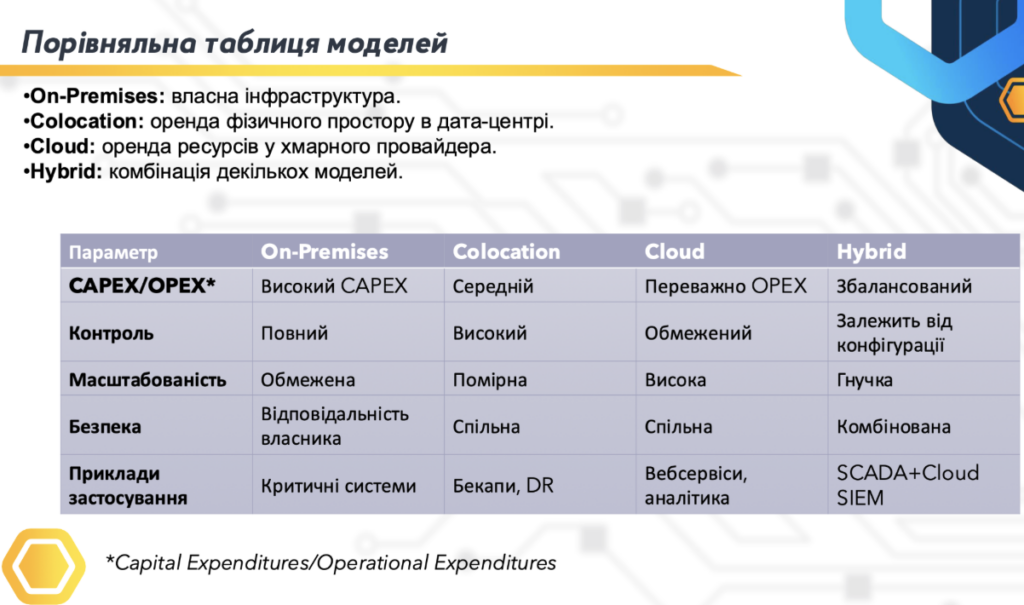
On-Premises передбачає повністю власну інфраструктуру. Це модель з високими початковими капітальними витратами (CAPEX), але з повним контролем над усіма аспектами безпеки. Масштабованість обмежена фізичними можливостями власного дата-центру, а відповідальність за безпеку цілком лежить на власнику. Така модель оптимальна для критичних систем, де контроль і суверенітет даних є пріоритетом.
Colocation є проміжним варіантом — організація орендує фізичний простір у професійному дата-центрі, зберігаючи при цьому високий рівень контролю над власним обладнанням. Модель характеризується середніми показниками CAPEX, помірною масштабованістю та спільною відповідальністю за безпеку інфраструктури. Найчастіше використовується для резервних копій та систем відновлення після збоїв (Disaster Recovery).
Cloud — це оренда ресурсів у хмарного провайдера з переважно операційними витратами (OPEX). Модель забезпечує високу масштабованість та гнучкість, але обмежує контроль власника над інфраструктурою. Відповідальність за безпеку розподіляється між провайдером та клієнтом згідно з моделлю спільної відповідальності. Хмарні рішення ідеально підходять для вебсервісів, аналітики та динамічних навантажень.
Hybrid поєднує переваги різних моделей, дозволяючи організаціям розміщувати найбільш чутливі системи on-premises або в colocation, а менш критичні — у хмарі. Прикладом може бути SCADA-система, що працює в локальному середовищі, інтегрована з хмарним SIEM для централізованого моніторингу безпеки.
Методологія прийняття рішень: TCO й оцінка ризиків
Ефективне рішення щодо вибору моделі розміщення має спиратися на систематичний підхід, що поєднує фінансовий аналіз та оцінку ризиків інформаційної безпеки. Методологія ґрунтується на найкращих практиках міжнародних стандартів.
Фундаментом аналізу є п’ять провідних методологій. NIST RMF (SP 800-37, SP 800-30) надає інструменти для ідентифікації, оцінки та реагування на ризики. ENISA Risk Management Framework (2023) допомагає класифікувати загрози, визначати їхній вплив та ймовірність. ISO/IEC 27005 (2022) встановлює загальні принципи управління ризиками інформаційної безпеки. COBIT 2019 Design Guide від ISACA забезпечує зв’язок між ризиками, бізнес-цілями та метриками. CIS RAM v2.1 пропонує практичну модель визначення прийнятного рівня ризику (Risk Appetite).
Розрахунок загальної вартості володіння
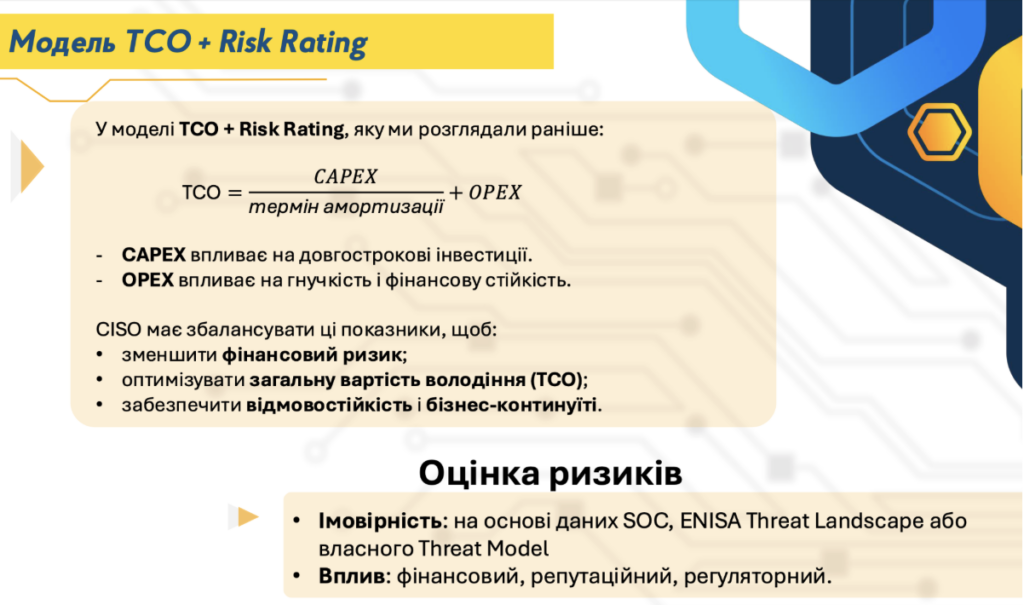
Для кожної системи розраховується TCO за формулою: TCO = CAPEX / термін амортизації + OPEX. Показник CAPEX впливає на довгострокові інвестиції та фінансове навантаження на початковому етапі, тоді як OPEX визначає гнучкість і фінансову стійкість організації у довгостроковій перспективі.
CISO має збалансувати ці показники з трьома ключовими цілями: зменшити фінансовий ризик, оптимізувати загальну вартість володіння та забезпечити відмовостійкість разом з безперервністю бізнесу.
Оцінка ризиків безпеки
Паралельно з фінансовим аналізом проводиться оцінка ризиків за двома критеріями. Імовірність інциденту визначається на основі даних власного SOC, звітів ENISA Threat Landscape або внутрішньої моделі загроз (Threat Model). Вплив на бізнес оцінюється у трьох вимірах: фінансовому, репутаційному та регуляторному.
Загальний ризик (Risk Score) розраховується як добуток ймовірності та впливу. Вартість ризику визначається за модельною формулою: Вартість ризику = Risk Score × (TCO / 10). Рівень прийняття ризику класифікується як низький, середній або високий відповідно до практик CIS RAM.
Одинадцять параметрів для прийняття рішення
Комплексна методологія визначення оптимальної моделі розміщення включає одинадцять ключових параметрів, що дозволяють системно підійти до аналізу кожної системи в організації.
Базові параметри включають назву системи (ERP, SIEM, SCADA тощо) та обрану модель розгортання. Фінансові показники представлені початковими капітальними витратами, операційними витратами на рік та розрахунковим TCO. Параметри ризику охоплюють суб’єктивну оцінку ймовірності інциденту, оцінку впливу на бізнес у разі компрометації та загальний показник ризику як добуток попередніх двох величин.
Інтегральні показники включають вартість ризику, визначену за модельною формулою, рівень прийняття ризику з умовним форматуванням та аналітичну колонку з рекомендаціями щодо оптимізації або міграції.
Вибір між On-Premises, Colocation, Cloud та Hybrid не є однозначним — він залежить від специфіки кожної системи, стратегічних цілей організації та її готовності приймати певні ризики. Застосування структурованої методології, що поєднує аналіз TCO та оцінку ризиків на основі міжнародних стандартів, дозволяє CISO приймати обґрунтовані рішення, що оптимізують витрати без шкоди для безпеки та відповідності регуляторним вимогам.
Матеріал підготовлений на основі виступу керівника IT-підрозділу Shadow Speaker на «NG-CISO» (Next Generation CISO)
Вибір моделі розміщення ІТ-інфраструктури — це не лише технічне рішення, а й стратегічний вибір, що визначає фінансову стійкість організації, рівень контролю над критичними системами та здатність відповідати на виклики кібербезпеки. Для керівника служби інформаційної безпеки (CISO) це питання набуває особливої ваги: необхідно збалансувати безпеку, відповідність регуляторним вимогам та вартість володіння системами.
Чотири моделі розміщення: ключові відмінності
Сучасні організації мають на вибір чотири основні моделі розміщення ІТ-ресурсів, кожна з яких має свої особливості у фінансовій структурі, рівні контролю та масштабованості.
On-Premises передбачає повністю власну інфраструктуру. Це модель з високими початковими капітальними витратами (CAPEX), але з повним контролем над усіма аспектами безпеки. Масштабованість обмежена фізичними можливостями власного дата-центру, а відповідальність за безпеку цілком лежить на власнику. Така модель оптимальна для критичних систем, де контроль і суверенітет даних є пріоритетом.
Colocation є проміжним варіантом — організація орендує фізичний простір у професійному дата-центрі, зберігаючи при цьому високий рівень контролю над власним обладнанням. Модель характеризується середніми показниками CAPEX, помірною масштабованістю та спільною відповідальністю за безпеку інфраструктури. Найчастіше використовується для резервних копій та систем відновлення після збоїв (Disaster Recovery).
Cloud — це оренда ресурсів у хмарного провайдера з переважно операційними витратами (OPEX). Модель забезпечує високу масштабованість та гнучкість, але обмежує контроль власника над інфраструктурою. Відповідальність за безпеку розподіляється між провайдером та клієнтом згідно з моделлю спільної відповідальності. Хмарні рішення ідеально підходять для вебсервісів, аналітики та динамічних навантажень.
Hybrid поєднує переваги різних моделей, дозволяючи організаціям розміщувати найбільш чутливі системи on-premises або в colocation, а менш критичні — у хмарі. Прикладом може бути SCADA-система, що працює в локальному середовищі, інтегрована з хмарним SIEM для централізованого моніторингу безпеки.
Методологія прийняття рішень: TCO й оцінка ризиків
Ефективне рішення щодо вибору моделі розміщення має спиратися на систематичний підхід, що поєднує фінансовий аналіз та оцінку ризиків інформаційної безпеки. Методологія ґрунтується на найкращих практиках міжнародних стандартів.
Фундаментом аналізу є п’ять провідних методологій. NIST RMF (SP 800-37, SP 800-30) надає інструменти для ідентифікації, оцінки та реагування на ризики. ENISA Risk Management Framework (2023) допомагає класифікувати загрози, визначати їхній вплив та ймовірність. ISO/IEC 27005 (2022) встановлює загальні принципи управління ризиками інформаційної безпеки. COBIT 2019 Design Guide від ISACA забезпечує зв’язок між ризиками, бізнес-цілями та метриками. CIS RAM v2.1 пропонує практичну модель визначення прийнятного рівня ризику (Risk Appetite).
Розрахунок загальної вартості володіння
Для кожної системи розраховується TCO за формулою: TCO = CAPEX / термін амортизації + OPEX. Показник CAPEX впливає на довгострокові інвестиції та фінансове навантаження на початковому етапі, тоді як OPEX визначає гнучкість і фінансову стійкість організації у довгостроковій перспективі.
CISO має збалансувати ці показники з трьома ключовими цілями: зменшити фінансовий ризик, оптимізувати загальну вартість володіння та забезпечити відмовостійкість разом з безперервністю бізнесу.
Оцінка ризиків безпеки
Паралельно з фінансовим аналізом проводиться оцінка ризиків за двома критеріями. Імовірність інциденту визначається на основі даних власного SOC, звітів ENISA Threat Landscape або внутрішньої моделі загроз (Threat Model). Вплив на бізнес оцінюється у трьох вимірах: фінансовому, репутаційному та регуляторному.
Загальний ризик (Risk Score) розраховується як добуток ймовірності та впливу. Вартість ризику визначається за модельною формулою: Вартість ризику = Risk Score × (TCO / 10). Рівень прийняття ризику класифікується як низький, середній або високий відповідно до практик CIS RAM.
Одинадцять параметрів для прийняття рішення
Комплексна методологія визначення оптимальної моделі розміщення включає одинадцять ключових параметрів, що дозволяють системно підійти до аналізу кожної системи в організації.
Базові параметри включають назву системи (ERP, SIEM, SCADA тощо) та обрану модель розгортання. Фінансові показники представлені початковими капітальними витратами, операційними витратами на рік та розрахунковим TCO. Параметри ризику охоплюють суб’єктивну оцінку ймовірності інциденту, оцінку впливу на бізнес у разі компрометації та загальний показник ризику як добуток попередніх двох величин.
Інтегральні показники включають вартість ризику, визначену за модельною формулою, рівень прийняття ризику з умовним форматуванням та аналітичну колонку з рекомендаціями щодо оптимізації або міграції.
Вибір між On-Premises, Colocation, Cloud та Hybrid не є однозначним — він залежить від специфіки кожної системи, стратегічних цілей організації та її готовності приймати певні ризики. Застосування структурованої методології, що поєднує аналіз TCO та оцінку ризиків на основі міжнародних стандартів, дозволяє CISO приймати обґрунтовані рішення, що оптимізують витрати без шкоди для безпеки та відповідності регуляторним вимогам.
