Процедури реагування на кібератаки для CSIRT
 Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Ефективна кібербезпека неможлива без чітких процедур реагування на інциденти. Процедури не лише спрощують та пришвидшують реагування, підвищують ефективність роботи команди, а й дозволяють залучати до процесу менш досвідчених фахівців, які з часом стають експертами. Важливо розуміти різницю між операційним та стратегічним рівнями реагування — між SOC і CSIRT.
Два рівні захисту
SOC (Security Operations Center) — це операційний підрозділ, який працює в режимі постійного моніторингу 24/7. Аналітики SOC використовують інструменти типу SIEM, IDS/IPS, антивіруси, EDR для виявлення загроз у реальному часі. Вони аналізують алерти, проводять початкову класифікацію інцидентів та реагують на прості випадки на першому рівні захисту. Наприклад, коли користувач повідомляє про підозрілий лист, SOC перевіряє його, робить висновок про фішинговий характер та може ініціювати видалення цього листа з поштових скриньок інших користувачів.
SOC працює з інструментами моніторингу та журналами подій, відстежує трафік, аналізує аномалії та може використовувати SOAR для автоматизації реагування.
CSIRT (Computer Security Incident Response Team) — це стратегічна команда реагування на кіберінциденти. На відміну від SOC, який працює постійно, CSIRT збирається за потреби, коли інцидент досягає середнього або критичного рівня. Команда може не збиратися пів року або рік, якщо немає серйозних інцидентів.
CSIRT займається глибоким розслідуванням, координує дії між різними підрозділами компанії, комунікує із зовнішніми сторонами (CERT, правоохоронні органи, регулятори), аналізує причини та наслідки атак, розробляє рекомендації та політики безпеки.
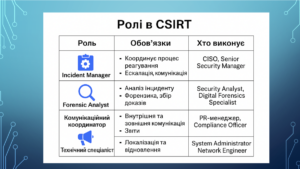
Склад CSIRT формується гнучко залежно від типу та критичності інциденту. До команди можуть входити фахівці з кібербезпеки (не лише аналітики SOC, а й адміністратори firewall, антивірусів, IPS/IDS), керівники інформаційної безпеки та ІТ (CISO, CIO, CTO), юристи для оцінки правових наслідків та PR-фахівці для комунікації зі стейкхолдерами. Критично важливо заздалегідь узгодити з керівниками ІТ їхню участь у CSIRT, визначити, хто може приймати рішення про відключення критичних систем навіть вночі чи у вихідні.
Основна відмінність: SOC моніторить та відповідає на події в пасивному режимі; CSIRT займається активним розслідуванням, відновленням можливостей після атак та стратегічними рішеннями. Якщо SOC виявив фішинговий лист та заблокував його — на цьому робота завершена. Але якщо цей лист призвів до зараження комп’ютера та потенційного розповсюдження шкідливого ПЗ у мережі — підключається CSIRT для повноцінного розслідування та ліквідації наслідків.
Типи атак та необхідність процедур
Ландшафт кіберзагроз постійно еволюціонує, але можна виділити 10 найпопулярніших типів атак, які можуть призвести до серйозних наслідків:
- Malware (віруси, трояни, руткіти, шпигунське ПЗ),
- Phishing (обманні листи та сайти для крадіжки даних),
- Ransomware (шифрування даних з вимогою викупу),
- DDoS (перевантаження систем),
- Man-in-the-Middle (перехоплення трафіку),
- SQL Injection (атаки на бази даних),
- Zero-Day Attack (використання невідомих уразливостей),
- Credential Stuffing (використання викрадених паролів),
- Social Engineering (маніпуляція людьми),
- Supply Chain Attack (компрометація постачальників).
Під кожен з цих типів атак необхідно розробити чіткий порядок реагування для CSIRT. Особливо важливо завчасно домовитися про стратегічні рішення, які потім буде складно приймати під час реального інциденту.
Класичний приклад — ransomware: чи буде компанія платити викуп? Це рішення має бути прийняте заздалегідь на рівні керівництва з урахуванням позиції регуляторів, які рекомендують не фінансувати терористів, оскільки статистика показує, що навіть після оплати розшифрування відбувається рідко.
Причини кібератак різноманітні: від дитячої цікавості (хтось побачив «цікавий код» і запустив його) до організованої злочинної діяльності, яка нині підтримується на державному рівні.
Наразі війна призвела до масової організації кібератак через телеграм-канали з чіткими інструкціями, де будь-хто може завантажити програму та приєднатися до DDoS-атак. Крім шифрування та блокування систем, популярним вектором стала крадіжка даних із подальшим шантажем — атакувальники вимагають гроші за нерозголошення викрадених даних клієнтів чи партнерів.
Покрокові процедури реагування
Malware (шкідливе програмне забезпечення)
Виявлення та класифікація: після отримання повідомлення від SOC необхідно класифікувати тип шкідливого ПЗ (вірус, троян, ransomware) та визначити рівень критичності інциденту, призначити відповідального аналітика для ведення case.
Ізоляція: критично важливо негайно відключити заражений хост від мережі, щоб запобігти lateral movement. Необхідно заблокувати шкідливі домени та IP-адреси на рівні firewall, зупинити поширення на інші системи шляхом сегментації мережі або відключення портів.
Аналіз: виконується форензичний аналіз за допомогою інструментів типу Autopsy або Volatility для визначення типу шкідливого ПЗ та способу проникнення. Збираються IoC (Indicators of Compromise) — індикатори компрометації для подальшого пошуку слідів атаки в інших системах: хеші файлів, IP-адреси, домени, регістрові ключі.
Усунення: видалення шкідливого ПЗ здійснюється через антивірус або EDR-рішення, встановлюються патчі для закриття використаних уразливостей, перевіряються резервні копії на предмет зараження.
Відновлення: система відновлюється з чистих резервних копій, перевіряється цілісність даних, після чого хост повертається у робочу мережу з посиленим моніторингом.
Постінцидентний аналіз: створюється детальний звіт в системі типу Confluence або ServiceNow, оновлюються політики безпеки на основі виявлених слабких місць, IoC публікуються на платформах обміну загрозами (MISP, OpenCTI) для інформування спільноти.
Phishing (фішингові атаки)
Виявлення та класифікація: після отримання повідомлення про підозрілий лист, SMS або сайт необхідно класифікувати інцидент за типом (email/SMS/web), визначити рівень критичності та зібрати артефакти — копію листа, URL, вкладення.
Ізоляція: заблокувати шкідливий домен або URL на рівні поштового шлюзу та проксі-серверів, вилучити фішингові листи з усіх поштових скриньок через поштовий шлюз або EDR, відключити доступ до облікових записів, які могли бути скомпрометовані.
Аналіз: перевірити вкладення та URL у sandbox-середовищі (VirusTotal, Cuckoo Sandbox), визначити, чи були введені облікові дані на фішинговому сайті через аналіз логів, зібрати IoC (IP-адреси, домени, хеші файлів).
Усунення: скинути паролі для всіх потенційно скомпрометованих облікових записів, видалити шкідливі скрипти або редіректи, якщо вони потрапили на внутрішні ресурси, перевірити відсутність backdoor-доступів.
Відновлення: перевірити журнали доступу для виявлення несанкціонованих входів в систему, відновити нормальну роботу поштової системи, переконатися, що MFA (Multi-Factor Authentication) увімкнено для всіх критичних облікових записів.
Постінцидентний аналіз: створити звіт про інцидент, оновити політики безпеки (наприклад, зробити MFA обов’язковим), провести навчання користувачів щодо розпізнавання фішингових атак, поділитися IoC через платформи обміну загрозами.
Комунікація та юридичні аспекти
Важливою частиною процедур є комунікація. Необхідно заздалегідь визначити, кому та що повідомляти при різних типах інцидентів. Якщо інцидент зачіпає постачальників, необхідно негайно з ними зв’язатися. При компрометації даних клієнтів може виникнути законодавче зобов’язання повідомити регулятора та самих клієнтів. В Україні настійно рекомендується звертатися до кіберполіції, навіть якщо очікувана допомога мінімальна — це дозволяє збирати загальну статистику кіберзагроз.
При розробці процедур критично важливо залучати юристів, особливо для ситуацій, коли атакувальники вимагають викупу або шантажують розголошенням даних. Рішення про сплату має враховувати правові наслідки, адже фінансування терористичних структур може мати юридичні наслідки, а статистика показує, що більшість атакувальників не виконує обіцянок навіть після оплати.
Ще один критичний аспект — право приймати рішення про відключення систем. Якщо аналітик безпеки самостійно прийме рішення відключити зовнішні сервіси без погодження з керівництвом, а це призведе до втрати мільйонів гривень, відповідальність ляже на нього. Тому в процедурах має бути чітко прописано, хто може приймати такі рішення, як швидко можна зв’язатися з цією особою 24/7 і хто є backup-контактом.
Українські компанії працюють у складних умовах, коли кібератаки часто мають державне фінансування та підтримку, а інфраструктура може бути компрометована через ланцюги постачання. Проактивний підхід до розробки процедур CSIRT, регулярні навчання команди та звернення до кіберполіції навіть у випадках, коли реальна допомога обмежена, формують екосистему кібербезпеки та допомагають захистити критичну інфраструктуру.
Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
Ефективна кібербезпека неможлива без чітких процедур реагування на інциденти. Процедури не лише спрощують та пришвидшують реагування, підвищують ефективність роботи команди, а й дозволяють залучати до процесу менш досвідчених фахівців, які з часом стають експертами. Важливо розуміти різницю між операційним та стратегічним рівнями реагування — між SOC і CSIRT.
Два рівні захисту
SOC (Security Operations Center) — це операційний підрозділ, який працює в режимі постійного моніторингу 24/7. Аналітики SOC використовують інструменти типу SIEM, IDS/IPS, антивіруси, EDR для виявлення загроз у реальному часі. Вони аналізують алерти, проводять початкову класифікацію інцидентів та реагують на прості випадки на першому рівні захисту. Наприклад, коли користувач повідомляє про підозрілий лист, SOC перевіряє його, робить висновок про фішинговий характер та може ініціювати видалення цього листа з поштових скриньок інших користувачів.
SOC працює з інструментами моніторингу та журналами подій, відстежує трафік, аналізує аномалії та може використовувати SOAR для автоматизації реагування.
CSIRT (Computer Security Incident Response Team) — це стратегічна команда реагування на кіберінциденти. На відміну від SOC, який працює постійно, CSIRT збирається за потреби, коли інцидент досягає середнього або критичного рівня. Команда може не збиратися пів року або рік, якщо немає серйозних інцидентів.
CSIRT займається глибоким розслідуванням, координує дії між різними підрозділами компанії, комунікує із зовнішніми сторонами (CERT, правоохоронні органи, регулятори), аналізує причини та наслідки атак, розробляє рекомендації та політики безпеки.
Склад CSIRT формується гнучко залежно від типу та критичності інциденту. До команди можуть входити фахівці з кібербезпеки (не лише аналітики SOC, а й адміністратори firewall, антивірусів, IPS/IDS), керівники інформаційної безпеки та ІТ (CISO, CIO, CTO), юристи для оцінки правових наслідків та PR-фахівці для комунікації зі стейкхолдерами. Критично важливо заздалегідь узгодити з керівниками ІТ їхню участь у CSIRT, визначити, хто може приймати рішення про відключення критичних систем навіть вночі чи у вихідні.
Основна відмінність: SOC моніторить та відповідає на події в пасивному режимі; CSIRT займається активним розслідуванням, відновленням можливостей після атак та стратегічними рішеннями. Якщо SOC виявив фішинговий лист та заблокував його — на цьому робота завершена. Але якщо цей лист призвів до зараження комп’ютера та потенційного розповсюдження шкідливого ПЗ у мережі — підключається CSIRT для повноцінного розслідування та ліквідації наслідків.
Типи атак та необхідність процедур
Ландшафт кіберзагроз постійно еволюціонує, але можна виділити 10 найпопулярніших типів атак, які можуть призвести до серйозних наслідків:
- Malware (віруси, трояни, руткіти, шпигунське ПЗ),
- Phishing (обманні листи та сайти для крадіжки даних),
- Ransomware (шифрування даних з вимогою викупу),
- DDoS (перевантаження систем),
- Man-in-the-Middle (перехоплення трафіку),
- SQL Injection (атаки на бази даних),
- Zero-Day Attack (використання невідомих уразливостей),
- Credential Stuffing (використання викрадених паролів),
- Social Engineering (маніпуляція людьми),
- Supply Chain Attack (компрометація постачальників).
Під кожен з цих типів атак необхідно розробити чіткий порядок реагування для CSIRT. Особливо важливо завчасно домовитися про стратегічні рішення, які потім буде складно приймати під час реального інциденту.
Класичний приклад — ransomware: чи буде компанія платити викуп? Це рішення має бути прийняте заздалегідь на рівні керівництва з урахуванням позиції регуляторів, які рекомендують не фінансувати терористів, оскільки статистика показує, що навіть після оплати розшифрування відбувається рідко.
Причини кібератак різноманітні: від дитячої цікавості (хтось побачив «цікавий код» і запустив його) до організованої злочинної діяльності, яка нині підтримується на державному рівні.
Наразі війна призвела до масової організації кібератак через телеграм-канали з чіткими інструкціями, де будь-хто може завантажити програму та приєднатися до DDoS-атак. Крім шифрування та блокування систем, популярним вектором стала крадіжка даних із подальшим шантажем — атакувальники вимагають гроші за нерозголошення викрадених даних клієнтів чи партнерів.
Покрокові процедури реагування
Malware (шкідливе програмне забезпечення)
Виявлення та класифікація: після отримання повідомлення від SOC необхідно класифікувати тип шкідливого ПЗ (вірус, троян, ransomware) та визначити рівень критичності інциденту, призначити відповідального аналітика для ведення case.
Ізоляція: критично важливо негайно відключити заражений хост від мережі, щоб запобігти lateral movement. Необхідно заблокувати шкідливі домени та IP-адреси на рівні firewall, зупинити поширення на інші системи шляхом сегментації мережі або відключення портів.
Аналіз: виконується форензичний аналіз за допомогою інструментів типу Autopsy або Volatility для визначення типу шкідливого ПЗ та способу проникнення. Збираються IoC (Indicators of Compromise) — індикатори компрометації для подальшого пошуку слідів атаки в інших системах: хеші файлів, IP-адреси, домени, регістрові ключі.
Усунення: видалення шкідливого ПЗ здійснюється через антивірус або EDR-рішення, встановлюються патчі для закриття використаних уразливостей, перевіряються резервні копії на предмет зараження.
Відновлення: система відновлюється з чистих резервних копій, перевіряється цілісність даних, після чого хост повертається у робочу мережу з посиленим моніторингом.
Постінцидентний аналіз: створюється детальний звіт в системі типу Confluence або ServiceNow, оновлюються політики безпеки на основі виявлених слабких місць, IoC публікуються на платформах обміну загрозами (MISP, OpenCTI) для інформування спільноти.
Phishing (фішингові атаки)
Виявлення та класифікація: після отримання повідомлення про підозрілий лист, SMS або сайт необхідно класифікувати інцидент за типом (email/SMS/web), визначити рівень критичності та зібрати артефакти — копію листа, URL, вкладення.
Ізоляція: заблокувати шкідливий домен або URL на рівні поштового шлюзу та проксі-серверів, вилучити фішингові листи з усіх поштових скриньок через поштовий шлюз або EDR, відключити доступ до облікових записів, які могли бути скомпрометовані.
Аналіз: перевірити вкладення та URL у sandbox-середовищі (VirusTotal, Cuckoo Sandbox), визначити, чи були введені облікові дані на фішинговому сайті через аналіз логів, зібрати IoC (IP-адреси, домени, хеші файлів).
Усунення: скинути паролі для всіх потенційно скомпрометованих облікових записів, видалити шкідливі скрипти або редіректи, якщо вони потрапили на внутрішні ресурси, перевірити відсутність backdoor-доступів.
Відновлення: перевірити журнали доступу для виявлення несанкціонованих входів в систему, відновити нормальну роботу поштової системи, переконатися, що MFA (Multi-Factor Authentication) увімкнено для всіх критичних облікових записів.
Постінцидентний аналіз: створити звіт про інцидент, оновити політики безпеки (наприклад, зробити MFA обов’язковим), провести навчання користувачів щодо розпізнавання фішингових атак, поділитися IoC через платформи обміну загрозами.
Комунікація та юридичні аспекти
Важливою частиною процедур є комунікація. Необхідно заздалегідь визначити, кому та що повідомляти при різних типах інцидентів. Якщо інцидент зачіпає постачальників, необхідно негайно з ними зв’язатися. При компрометації даних клієнтів може виникнути законодавче зобов’язання повідомити регулятора та самих клієнтів. В Україні настійно рекомендується звертатися до кіберполіції, навіть якщо очікувана допомога мінімальна — це дозволяє збирати загальну статистику кіберзагроз.
При розробці процедур критично важливо залучати юристів, особливо для ситуацій, коли атакувальники вимагають викупу або шантажують розголошенням даних. Рішення про сплату має враховувати правові наслідки, адже фінансування терористичних структур може мати юридичні наслідки, а статистика показує, що більшість атакувальників не виконує обіцянок навіть після оплати.
Ще один критичний аспект — право приймати рішення про відключення систем. Якщо аналітик безпеки самостійно прийме рішення відключити зовнішні сервіси без погодження з керівництвом, а це призведе до втрати мільйонів гривень, відповідальність ляже на нього. Тому в процедурах має бути чітко прописано, хто може приймати такі рішення, як швидко можна зв’язатися з цією особою 24/7 і хто є backup-контактом.
Українські компанії працюють у складних умовах, коли кібератаки часто мають державне фінансування та підтримку, а інфраструктура може бути компрометована через ланцюги постачання. Проактивний підхід до розробки процедур CSIRT, регулярні навчання команди та звернення до кіберполіції навіть у випадках, коли реальна допомога обмежена, формують екосистему кібербезпеки та допомагають захистити критичну інфраструктуру.
