Від реагування до превенції: побудова ефективної системи кіберзахисту
 Матеріал підготовлений на основі виступу керівника напрямків кіберзахисту та інформаційної безпеки Володимира Захаренка на «NG-CISO»
Сьогодні ми обговорюємо ключовий етап у забезпеченні кібербезпеки — трансформацію від реактивного реагування до проактивного захисту. Якщо раніше ми зосереджувалися на реагуванні на інциденти (REACTIVE), то сучасна парадигма передбачає активний пошук загроз та їх випередження (PROACTIVE). Фокус зміщується з виявлення та стримування на полювання на загрози (Threat Hunting), запобігання та безперервне покращення.
Три етапи формують безперервний цикл покращення: виявлення слабких місць, реагування, що показує ефективність процесів та запобігання, яке зменшує кількість інцидентів. Це шлях до постійної адаптації системи кіберзахисту.
За даними IBM Security Report, середній час виявлення порушення становить 207 днів, а середня вартість інциденту сягає $4,4 мільйона. Найтривожніша статистика: 60% компаній закриваються після значного кіберінциденту. Ключове питання: «Не чи станеться інцидент, а коли він станеться і як ми на нього відреагуємо?»
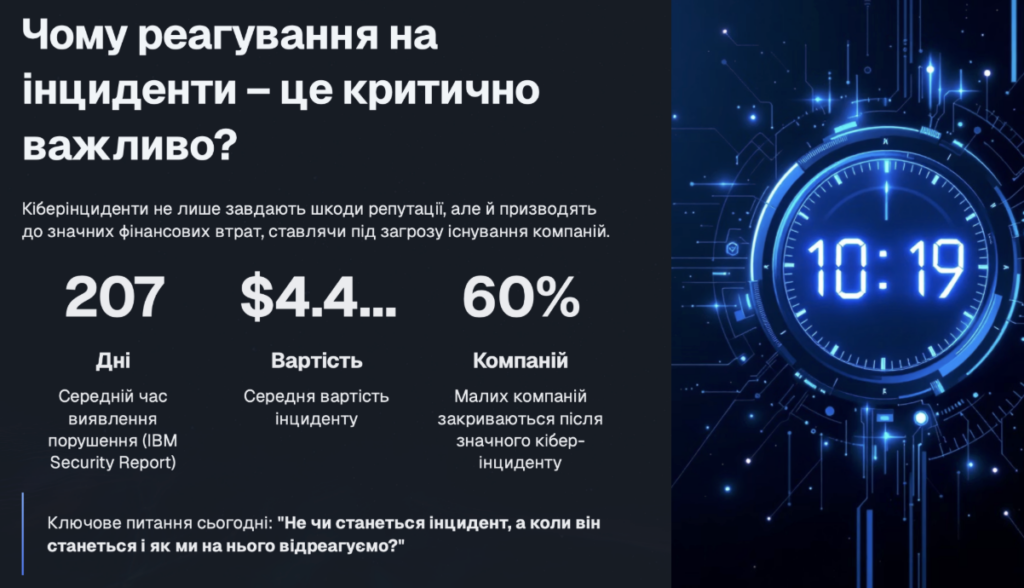
Ці цифри наочно демонструють, що реактивний підхід уже не спрацьовує. Саме тому сучасна модель кібербезпеки вимагає структурованого підходу до управління інцидентами, який починається задовго до їх виникнення. Розглянемо детальніше, як саме будується ця система.
Життєвий цикл інциденту за NIST SP 800-61
Ефективна система базується на чотирьох взаємопов’язаних фазах, кожна з яких відіграє критичну роль у загальній стратегії превенції та реагування.
- Підготовка — найважливіша превентивна фаза, яка закладає фундамент усієї системи. Включає розробку Incident Response Plan (IRP) та Playbooks для конкретних типів інцидентів, формування команди з чіткими ролями (CISO, SOC Lead, Threat Intelligence Analyst, OT/SCADA Engineer), підготовку технічних засобів (SIEM, EDR/XDR, backup за правилом 3-2-1).
Але навіть найкраща підготовка марна без швидкого виявлення загроз. Тому наступна фаза зосереджена саме на цьому аспекті.
- Виявлення та аналіз — швидкість виявлення критична для мінімізації збитків. Використовуються автоматизоване виявлення (SIEM, EDR/XDR, IDS/IPS) та проактивне (Threat Hunting). Ключовим є аналіз індикаторів компрометації: мережевих, хостових та поведінкових.
Виявлення загрози — лише перший крок. Справжнє мистецтво полягає в ефективному стримуванні та усуненні інциденту.
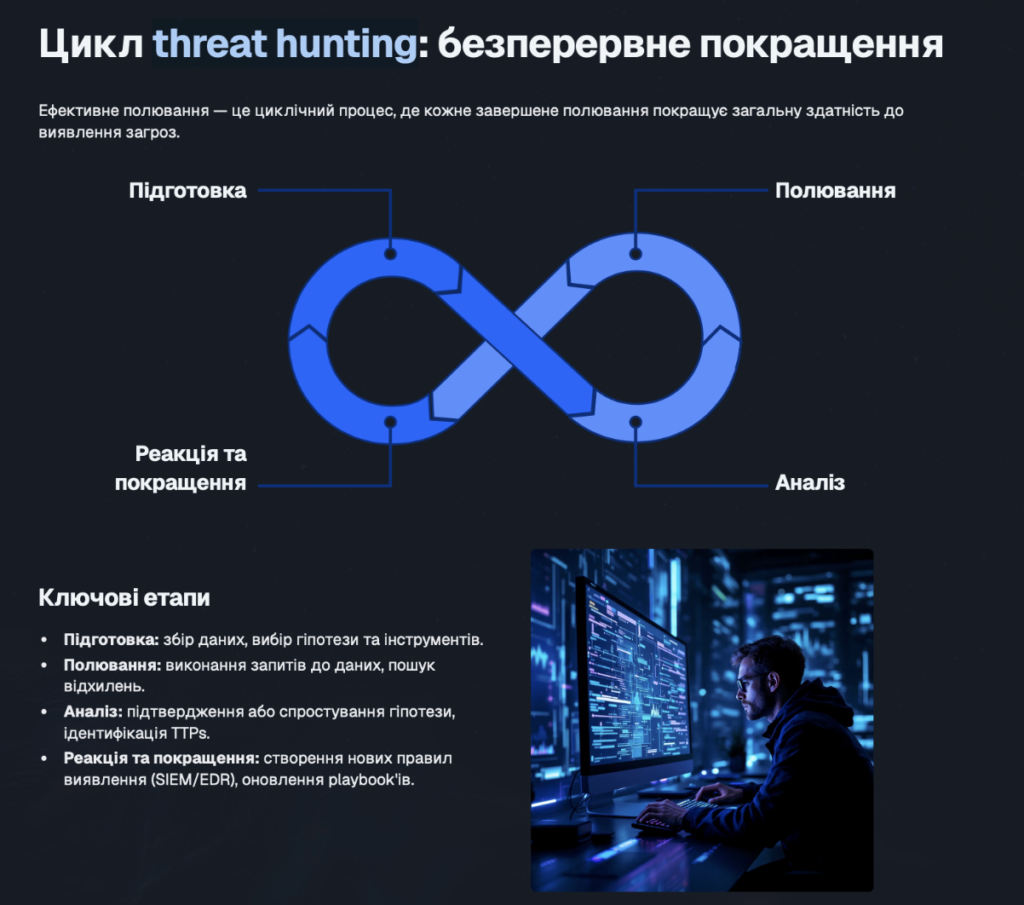
- Стримування, викорінення та відновлення — короткострокове стримування зупиняє розповсюдження через ізоляцію систем та блокування загроз. Викорінення включає повне видалення загрози та усунення вразливостей. Відновлення передбачає відбудову з «чистих» образів або резервних копій.
Однак навіть успішно вирішений інцидент не завершується відновленням систем. Саме аналіз перетворює реактивне реагування на проактивну превенцію.
- Діяльність після інциденту — зустріч «вивчені уроки» протягом 1–2 тижнів після інциденту. Детальна документація включає хронологію, технічні деталі, root cause analysis та рекомендації для посилення превентивних заходів.
Ці чотири фази не існують у вакуумі — їхня ефективність критично залежить від комунікації між усіма учасниками процесу.
Комунікація та координація: нервова система кіберзахисту
Навіть найдосконаліші технічні процеси приречені на провал без ефективної комунікації. У кризовій ситуації злагоджена координація стає тією силою, що дозволяє швидко приймати правильні рішення.
Внутрішня комунікація диференціюється за аудиторіями: CSIRT отримує технічні деталі негайно, C-level — інформацію про бізнес-вплив, IT Operations — необхідні дії ІТ, Legal — комплаєнс-ризики.
Зовнішня комунікація потребує координації: регулятори (GDPR — 72 години), CERT-UA, СБУ при APT-атаках, клієнти через PR/юристів.
Ця комунікаційна інфраструктура набуває особливого значення в українському контексті, де кіберзахист є не просто технічною, а й геополітичною проблемою.
Специфіка України: від реагування до стратегічної оборони
Український кіберландшафт кардинально відрізняється від більшості інших країн. Тут кіберзахист — це не абстрактна загроза з підручників, а щоденна реальність гібридної війни.
Геополітичні фактори: координація кібератак з кінетичними операціями, постійна APT активність (Sandworm/UAC-0002 — відповідальний за BlackEnergy 2015, Industroyer 2016, NotPetya 2017 з глобальними збитками $10 млрд), цільові атаки на енергетику.
Характерні TTPs APT-угруповань:
- Тривала присутність (6+ місяців dwell time).
- Living Off the Land (використання легітимних утиліт – PowerShell, WMI).
- Деструкція як мета (wiper malware, SCADA manipulation).
- Координація з кінетикою.
Розуміння цих TTPs критично важливе, але не менш важливою є правильно побудована організаційна структура, здатна протидіяти таким загрозам на державному рівні.
Організаційна структура превенції:
- CERT-UA — центральна координація, threat intelligence.
- Співпраця з силовими структурами (СБУ, кіберполіція).
- Міжнародні партнери (NATO, ЄС, США).
Регуляторні вимоги NIS2: 24 години раннє попередження, 72 години початкове повідомлення, 1 місяць фінальний звіт.
Ця складна екосистема державної координації має знайти відображення у внутрішній структурі кожної організації. Саме тому питання побудови ефективної команди реагування стає центральним.
Побудова превентивної IR команди: від теорії до практики
Розуміючи контекст і загрози, переходимо до практичного питання: як саме побудувати команду, здатну не лише реагувати на інциденти, але й превентивно їх запобігати?
Три моделі CSIRT/SOC:
In-house CSIRT — повний контроль, глибоке знання інфраструктури. Мінуси: висока вартість, складність 24/7.
Managed SOC (MSSP) — моніторинг 24/7, широка експертиза. Мінуси: менше знань специфіки, залежність від вендора.
Гібридна (рекомендована) — Tier 1/2 через MSSP; Tier 3 — внутрішня команда. Баланс контролю, експертизи та витрат.
Вибір моделі — лише перший крок. Не менш важливим є розуміння того, як поетапно розбудовувати цю систему.
Етапи побудови превентивної системи:
Побудова ефективної системи — це марафон, а не спринт. Розглянемо три ключові рівні зрілості.
Рівень 1 (0-3 місяці): IRP, базові плейбуки, координатор IR, централізоване логування, EDR на критичних системах, backup 3-2-1, контакт з CERT-UA. Вартість: €20–50 тисяч.
Після закладення базового фундаменту настає час для операційного розвитку.
Рівень 2 (6-12 місяців): повні плейбуки, виділена команда, TTX щоквартально, повноцінний SIEM, threat intelligence feeds, базовий SOAR. Вартість: €100–200 тисяч/рік.
Організації, що досягли операційної зрілості, можуть переходити до найвищого рівня — стратегічної превенції.
Рівень 3 (12+ місяців): цілодобовий SOC, advanced threat hunting, Red/Purple team, автоматизація. Вартість: €300 тисяч — 1 мільйон +/рік.
Теоретичне розуміння важливе, але справжня майстерність приходить лише через практику. Саме тому симуляційні навчання стали невіддільною частиною побудови зрілої системи.
Практичний кейс: Tabletop Exercise (TTX) як інструмент превентивної підготовки
Одна справа — мати план на папері і зовсім інша — перевірити його в умовах, максимально наближених до реальності. TTX дозволяє команді «прожити» інцидент, не чекаючи, поки він станеться насправді.
Мета: відпрацювання повного циклу інциденту з APT, тестування координації між IT/OT та кризовим менеджментом, прийняття рішень під тиском, розуміння TTPs ворожих груп.
Приклад формату: 40 хвилин — 5 хв Briefing, 30 хв інциденти, 5 хв Debriefing.
Щоб симуляція була реалістичною, необхідно чітко розподілити ролі між учасниками.
Ключові ролі: CISO (стратегія, комунікація з CERT-UA, СБУ), SOC Lead (тактичне керівництво), Threat Intelligence Analyst, OT/SCADA Engineer, IT Security Analyst, Crisis Manager.
З командою на місцях розпочинається сама симуляція — поетапне розгортання реалістичного сценарію APT-атаки.
Сценарій симуляції: від перших сигналів до критичної кризи. Симуляція будується як послідовність кількох етапів, кожен з яких підвищує напругу та складність рішень.
Симуляція завершується, справжня робота тільки починається. Дебрифінг — це час чесної розмови про те, що спрацювало, а що потребує покращення.
Комунікація: для CEO (пресконференція), для регулятора (статус, вплив, план), для співробітників (ситуація, дії).
Таймлайн: коли критичні системи онлайн, реалістичний термін повного відновлення, основні ризики та залежності.
Пройшовши через цю інтенсивну симуляцію, команда отримує неоціненний досвід, який трансформується в конкретні висновки.
Підсумковий аналіз: звичайні інциденти vs APT
Розуміння відмінностей є ключем до побудови адекватної системи захисту:
- Тривалість: години-дні vs тижні-місяці
- Мета: опортуністична vs стратегічна
- Складність: автоматизована vs адаптивна
- Відновлення: тактичне vs стратегічне
Ці відмінності диктують три ключові принципи, які мають стати основою будь-якої превентивної стратегії:
Виявлення — бачити невидиме: слабкі сигнали можуть вказувати на серйозну загрозу, threat intelligence критична, поведінковий аналіз ефективніший за сигнатурний.
Реагування — швидкість та координація: координація з CERT-UA, СБУ, стратегічне мислення, довгострокова перспектива.
Відновлення — стійкість як стратегія: припустити компрометацію, використовувати інцидент для зміцнення архітектури, стійкість > швидке відновлення.
Ці універсальні принципи набувають особливого значення в українському контексті, де кіберзахист є невіддільною частиною національної безпеки.
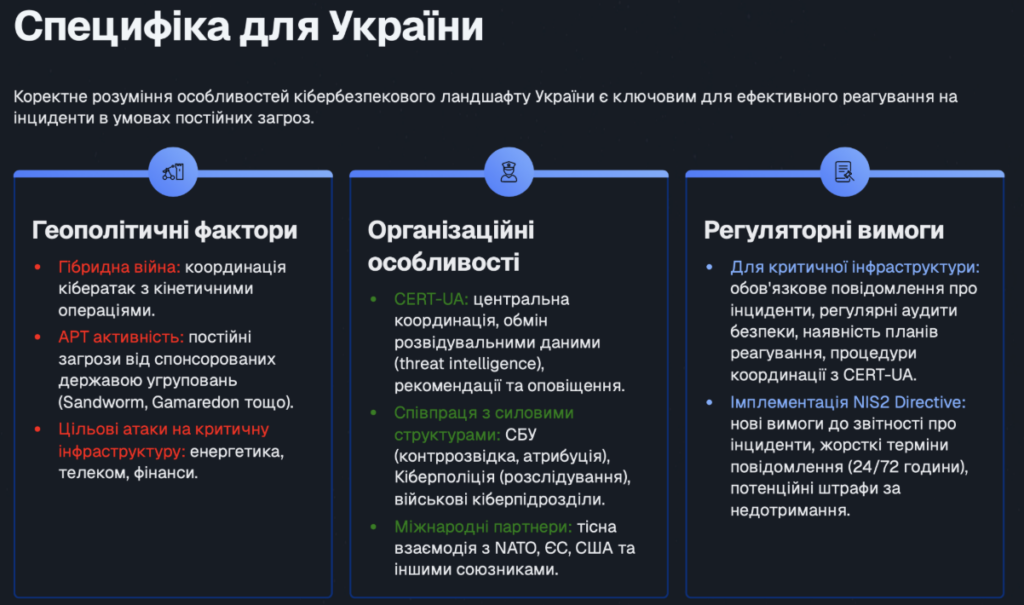
Український досвід протистояння APT-загрозам унікальний і формує нову парадигму кіберзахисту для всього світу:
- Гібридна війна — координація кібератак та кінетичних атак, критичне значення часу, подвійні цілі.
- Державна координація — CERT-UA як центр, співпраця з СБУ, міжсекторальний обмін TI, підтримка NATO/ЄС/США.
- Критична інфраструктура — енергетика як національна безпека, застарілі OT/SCADA, компроміс між безпекою та безперебійністю.
- Правова база — законодавство воєнного часу, документування воєнних злочинів.
Весь цей досвід дозволяє сформулювати фінальні висновки — дорожню карту для організацій, що прагнуть трансформувати свій підхід від реактивного до проактивного.
Матеріал підготовлений на основі виступу керівника напрямків кіберзахисту та інформаційної безпеки Володимира Захаренка на «NG-CISO»
Сьогодні ми обговорюємо ключовий етап у забезпеченні кібербезпеки — трансформацію від реактивного реагування до проактивного захисту. Якщо раніше ми зосереджувалися на реагуванні на інциденти (REACTIVE), то сучасна парадигма передбачає активний пошук загроз та їх випередження (PROACTIVE). Фокус зміщується з виявлення та стримування на полювання на загрози (Threat Hunting), запобігання та безперервне покращення.
Три етапи формують безперервний цикл покращення: виявлення слабких місць, реагування, що показує ефективність процесів та запобігання, яке зменшує кількість інцидентів. Це шлях до постійної адаптації системи кіберзахисту.
За даними IBM Security Report, середній час виявлення порушення становить 207 днів, а середня вартість інциденту сягає $4,4 мільйона. Найтривожніша статистика: 60% компаній закриваються після значного кіберінциденту. Ключове питання: «Не чи станеться інцидент, а коли він станеться і як ми на нього відреагуємо?»
Ці цифри наочно демонструють, що реактивний підхід уже не спрацьовує. Саме тому сучасна модель кібербезпеки вимагає структурованого підходу до управління інцидентами, який починається задовго до їх виникнення. Розглянемо детальніше, як саме будується ця система.
Життєвий цикл інциденту за NIST SP 800-61
Ефективна система базується на чотирьох взаємопов’язаних фазах, кожна з яких відіграє критичну роль у загальній стратегії превенції та реагування.
- Підготовка — найважливіша превентивна фаза, яка закладає фундамент усієї системи. Включає розробку Incident Response Plan (IRP) та Playbooks для конкретних типів інцидентів, формування команди з чіткими ролями (CISO, SOC Lead, Threat Intelligence Analyst, OT/SCADA Engineer), підготовку технічних засобів (SIEM, EDR/XDR, backup за правилом 3-2-1).
Але навіть найкраща підготовка марна без швидкого виявлення загроз. Тому наступна фаза зосереджена саме на цьому аспекті.
- Виявлення та аналіз — швидкість виявлення критична для мінімізації збитків. Використовуються автоматизоване виявлення (SIEM, EDR/XDR, IDS/IPS) та проактивне (Threat Hunting). Ключовим є аналіз індикаторів компрометації: мережевих, хостових та поведінкових.
Виявлення загрози — лише перший крок. Справжнє мистецтво полягає в ефективному стримуванні та усуненні інциденту.
- Стримування, викорінення та відновлення — короткострокове стримування зупиняє розповсюдження через ізоляцію систем та блокування загроз. Викорінення включає повне видалення загрози та усунення вразливостей. Відновлення передбачає відбудову з «чистих» образів або резервних копій.
Однак навіть успішно вирішений інцидент не завершується відновленням систем. Саме аналіз перетворює реактивне реагування на проактивну превенцію.
- Діяльність після інциденту — зустріч «вивчені уроки» протягом 1–2 тижнів після інциденту. Детальна документація включає хронологію, технічні деталі, root cause analysis та рекомендації для посилення превентивних заходів.
Ці чотири фази не існують у вакуумі — їхня ефективність критично залежить від комунікації між усіма учасниками процесу.
Комунікація та координація: нервова система кіберзахисту
Навіть найдосконаліші технічні процеси приречені на провал без ефективної комунікації. У кризовій ситуації злагоджена координація стає тією силою, що дозволяє швидко приймати правильні рішення.
Внутрішня комунікація диференціюється за аудиторіями: CSIRT отримує технічні деталі негайно, C-level — інформацію про бізнес-вплив, IT Operations — необхідні дії ІТ, Legal — комплаєнс-ризики.
Зовнішня комунікація потребує координації: регулятори (GDPR — 72 години), CERT-UA, СБУ при APT-атаках, клієнти через PR/юристів.
Ця комунікаційна інфраструктура набуває особливого значення в українському контексті, де кіберзахист є не просто технічною, а й геополітичною проблемою.
Специфіка України: від реагування до стратегічної оборони
Український кіберландшафт кардинально відрізняється від більшості інших країн. Тут кіберзахист — це не абстрактна загроза з підручників, а щоденна реальність гібридної війни.
Геополітичні фактори: координація кібератак з кінетичними операціями, постійна APT активність (Sandworm/UAC-0002 — відповідальний за BlackEnergy 2015, Industroyer 2016, NotPetya 2017 з глобальними збитками $10 млрд), цільові атаки на енергетику.
Характерні TTPs APT-угруповань:
- Тривала присутність (6+ місяців dwell time).
- Living Off the Land (використання легітимних утиліт – PowerShell, WMI).
- Деструкція як мета (wiper malware, SCADA manipulation).
- Координація з кінетикою.
Розуміння цих TTPs критично важливе, але не менш важливою є правильно побудована організаційна структура, здатна протидіяти таким загрозам на державному рівні.
Організаційна структура превенції:
- CERT-UA — центральна координація, threat intelligence.
- Співпраця з силовими структурами (СБУ, кіберполіція).
- Міжнародні партнери (NATO, ЄС, США).
Регуляторні вимоги NIS2: 24 години раннє попередження, 72 години початкове повідомлення, 1 місяць фінальний звіт.
Ця складна екосистема державної координації має знайти відображення у внутрішній структурі кожної організації. Саме тому питання побудови ефективної команди реагування стає центральним.
Побудова превентивної IR команди: від теорії до практики
Розуміючи контекст і загрози, переходимо до практичного питання: як саме побудувати команду, здатну не лише реагувати на інциденти, але й превентивно їх запобігати?
Три моделі CSIRT/SOC:
In-house CSIRT — повний контроль, глибоке знання інфраструктури. Мінуси: висока вартість, складність 24/7.
Managed SOC (MSSP) — моніторинг 24/7, широка експертиза. Мінуси: менше знань специфіки, залежність від вендора.
Гібридна (рекомендована) — Tier 1/2 через MSSP; Tier 3 — внутрішня команда. Баланс контролю, експертизи та витрат.
Вибір моделі — лише перший крок. Не менш важливим є розуміння того, як поетапно розбудовувати цю систему.
Етапи побудови превентивної системи:
Побудова ефективної системи — це марафон, а не спринт. Розглянемо три ключові рівні зрілості.
Рівень 1 (0-3 місяці): IRP, базові плейбуки, координатор IR, централізоване логування, EDR на критичних системах, backup 3-2-1, контакт з CERT-UA. Вартість: €20–50 тисяч.
Після закладення базового фундаменту настає час для операційного розвитку.
Рівень 2 (6-12 місяців): повні плейбуки, виділена команда, TTX щоквартально, повноцінний SIEM, threat intelligence feeds, базовий SOAR. Вартість: €100–200 тисяч/рік.
Організації, що досягли операційної зрілості, можуть переходити до найвищого рівня — стратегічної превенції.
Рівень 3 (12+ місяців): цілодобовий SOC, advanced threat hunting, Red/Purple team, автоматизація. Вартість: €300 тисяч — 1 мільйон +/рік.
Теоретичне розуміння важливе, але справжня майстерність приходить лише через практику. Саме тому симуляційні навчання стали невіддільною частиною побудови зрілої системи.
Практичний кейс: Tabletop Exercise (TTX) як інструмент превентивної підготовки
Одна справа — мати план на папері і зовсім інша — перевірити його в умовах, максимально наближених до реальності. TTX дозволяє команді «прожити» інцидент, не чекаючи, поки він станеться насправді.
Мета: відпрацювання повного циклу інциденту з APT, тестування координації між IT/OT та кризовим менеджментом, прийняття рішень під тиском, розуміння TTPs ворожих груп.
Приклад формату: 40 хвилин — 5 хв Briefing, 30 хв інциденти, 5 хв Debriefing.
Щоб симуляція була реалістичною, необхідно чітко розподілити ролі між учасниками.
Ключові ролі: CISO (стратегія, комунікація з CERT-UA, СБУ), SOC Lead (тактичне керівництво), Threat Intelligence Analyst, OT/SCADA Engineer, IT Security Analyst, Crisis Manager.
З командою на місцях розпочинається сама симуляція — поетапне розгортання реалістичного сценарію APT-атаки.
Сценарій симуляції: від перших сигналів до критичної кризи. Симуляція будується як послідовність кількох етапів, кожен з яких підвищує напругу та складність рішень.
Симуляція завершується, справжня робота тільки починається. Дебрифінг — це час чесної розмови про те, що спрацювало, а що потребує покращення.
Комунікація: для CEO (пресконференція), для регулятора (статус, вплив, план), для співробітників (ситуація, дії).
Таймлайн: коли критичні системи онлайн, реалістичний термін повного відновлення, основні ризики та залежності.
Пройшовши через цю інтенсивну симуляцію, команда отримує неоціненний досвід, який трансформується в конкретні висновки.
Підсумковий аналіз: звичайні інциденти vs APT
Розуміння відмінностей є ключем до побудови адекватної системи захисту:
- Тривалість: години-дні vs тижні-місяці
- Мета: опортуністична vs стратегічна
- Складність: автоматизована vs адаптивна
- Відновлення: тактичне vs стратегічне
Ці відмінності диктують три ключові принципи, які мають стати основою будь-якої превентивної стратегії:
Виявлення — бачити невидиме: слабкі сигнали можуть вказувати на серйозну загрозу, threat intelligence критична, поведінковий аналіз ефективніший за сигнатурний.
Реагування — швидкість та координація: координація з CERT-UA, СБУ, стратегічне мислення, довгострокова перспектива.
Відновлення — стійкість як стратегія: припустити компрометацію, використовувати інцидент для зміцнення архітектури, стійкість > швидке відновлення.
Ці універсальні принципи набувають особливого значення в українському контексті, де кіберзахист є невіддільною частиною національної безпеки.
Український досвід протистояння APT-загрозам унікальний і формує нову парадигму кіберзахисту для всього світу:
- Гібридна війна — координація кібератак та кінетичних атак, критичне значення часу, подвійні цілі.
- Державна координація — CERT-UA як центр, співпраця з СБУ, міжсекторальний обмін TI, підтримка NATO/ЄС/США.
- Критична інфраструктура — енергетика як національна безпека, застарілі OT/SCADA, компроміс між безпекою та безперебійністю.
- Правова база — законодавство воєнного часу, документування воєнних злочинів.
Весь цей досвід дозволяє сформулювати фінальні висновки — дорожню карту для організацій, що прагнуть трансформувати свій підхід від реактивного до проактивного.
