MITRE ATT&CK: методологія вибору та пріоритезації підключення джерел подій до SIEM
 Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) – це глобальна база знань про тактики, техніки та загальні знання противника. Ключовим поняттям у розшифровці абревіатури є саме «Common Knowledge» — загальне знання, що постійно оновлюється на основі аналізу реальних атак. Розуміння цієї методології критично важливе для побудови ефективної системи кібербезпеки та правильної пріоритизації підключення джерел подій до SIEM.
CYBER KILL CHAIN: фундамент розуміння атак
Методологія Cyber Kill Chain має військове походження. У США на рівні спеціалізованих інститутів описувалися правила ведення бойових дій для різних театрів операцій. З розвитком технологій з’явився новий театр – кіберпростір, де була розроблена послідовність етапів кібератак, що стала основою для MITRE ATT&CK.
Будь-яка кібератака проходить через послідовність етапів: розвідка, озброєння, доставка, експлуатація, встановлення, управління та контроль, досягнення цілей. Особливо важливим є розуміння того, що перші два етапи – розвідку та озброєння – ми не можемо контролювати безпосередньо, оскільки вони відбуваються поза нашою інфраструктурою. Проте ми можемо детектувати спроби розвідки та ускладнити збір інформації.
Наприклад, сканування Wi‑Fi-мереж біля офісу може видати назву організації. Податкова служба публікує адреси підприємств, включаючи оборонні. Навіть інформаційні вразливості, що видають версії програмного забезпечення, суттєво спрощують підготовку атаки. Тому навіть дані, що здаються несуттєвими – список співробітників, інформація про корпоративні заходи чи відпустки – можуть бути використані для соціальної інженерії та цілеспрямованих атак.
Повністю захистити інформаційний актив неможливо. Наш захист полягає в тому, щоб зробити атаку складнішою, дорожчою та тривалою порівняно з іншими потенційними цілями, змушуючи зловмисників обирати легші об’єкти.
Структура та практичне використання MITRE ATT&CK
Переходячи від теорії до практики, MITRE ATT&CK надає структуровану систему з 10 основних тактик та сотнями технік під кожну з них. База включає тисячі описів реальних атак та груп зловмисників. Хоча проаналізувати всю базу для невеликої команди практично неможливо, саме структурованість робить її потужним інструментом.
Кожна техніка має розділ «Procedure Examples», який часто пропускають, але він найцінніший для фахівців. Тут містяться реальні приклади використання техніки конкретними групами зловмисників, статистика та галузеві особливості. Ця інформація критично важлива для розрахунку ймовірності ризику та обґрунтування інвестицій перед керівництвом.
Яскравий приклад практичного використання: при впровадженні системи захисту від DDoS-атак керівництво вважало, що загрози йдуть лише з Китаю та Індії, а європейські країни – «біленькі пухнастики». Коли почалася реальна атака, на першому місці виявилася Велика Британія, на другому – Німеччина. База MITRE дозволяє показати, що близько 70% хакерських угруповань використовують фішинг, бо це найлегший, найдешевший та досить ефективний спосіб доставки.
Важливо розуміти реальні загрози через фішинг навіть за наявності корпоративного захисту. Співробітник може переслати підозрілий лист на особисту пошту, відкрити на домашньому комп’ютері та заразити його. Ще серйозніша проблема – особисті месенджери (Telegram, Viber, WhatsApp), куди клієнти надсилають документи. При компрометації особистого акаунта зловмисники отримують доступ до листування, документів та можуть шантажувати співробітника або видавати себе за нього.
MITRE ATT&CK NAVIGATOR: візуалізація та пріоритезація
Логічним продовженням роботи з базою знань є використання MITRE ATT&CK Navigator – онлайн-інструменту для візуалізації покриття захисту. Він дозволяє створювати репорти про критичність загроз, аналізувати покриття систем детектування та планувати розвиток безпеки.
Робота починається зі створення власного профілю: обираємо тип середовища (Enterprise, Cloud, Mobile) та фільтруємо релевантні технології. Якщо немає macOS або Linux в інфраструктурі – виключаємо відповідні техніки. Немає DB2 – не потрібно аналізувати вразливості цієї СУБД. Це дозволяє зосередитися на реально застосовних загрозах.
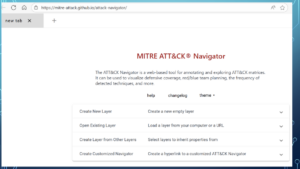
Navigator створює кольорову карту покриття: зелений колір показує техніки, покриті правилами детектування, червоний – відсутність покриття, сірий – техніки, що не застосовуються до вашої інфраструктури. Можна вибрати конкретний вектор атаки (наприклад, фішинг) та прослідкувати весь ланцюг: від точки входу до можливих кінцевих цілей зловмисника.
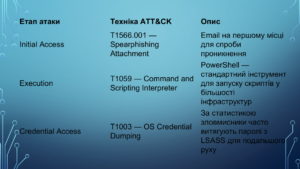
Ця візуалізація відповідає на ключове питання: які джерела подій підключати до SIEM у першу чергу? Критерії пріоритизації включають покриття критичних етапів атаки (Initial Access, Execution, Persistence), частоту використання техніки (70%+ груп), специфіку галузі та аналіз груп, що цілеспрямовано атакують ваш сектор. Практичний підхід передбачає поступову роботу: аналітики та адміністратори вибирають техніку, визначають необхідні події, створюють кореляційні правила, тестують їх та поступово заповнюють карту зеленим кольором.
Окремо варто згадати про інструменти автоматизації пентестів на базі MITRE ATT&CK. Вони допомагають уникнути людського фактора, систематично перевіряючи всі відомі тактики та техніки. Хоча вони не замінюють повноцінний пентест, їх використання економічно виправдане: продукт купити простіше, ніж виростити та утримати спеціаліста.
MITRE ATT&CK також значно полегшує комунікацію з керівництвом. Вищий менеджмент регулярно змінюється, і кожного разу потрібно обґрунтовувати інвестиції у безпеку. База знань надає об’єктивні аргументи: конкретні приклади реальних атак, статистику по галузі та світу, інформацію про активні групи зловмисників. Не потрібно доводити, що це не ваша «фантазія» – достатньо показати реальні дані.
MITRE ATT&CK є фундаментальним інструментом для побудови ефективної системи кібербезпеки та оптимізації роботи SIEM. Методологія дозволяє системно підходити до захисту, Navigator допомагає визначити пріоритети підключення джерел подій, а візуальна карта покриття показує реальний стан захищеності та прогрес. База знань надає об’єктивні аргументи для комунікації з бізнесом, використовуючи реальні приклади та статистику.
Важливо пам’ятати: абсолютний захист неможливий, але використання MITRE ATT&CK дозволяє зробити атаку настільки складною та дорогою, що зловмисники обиратимуть легші цілі.
Матеріал підготовлений на основі виступу керівника Служби інформаційної безпеки (CISO) UKRSIBBANK BNPP Максима Ященка на «NG-CISO»
MITRE ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) – це глобальна база знань про тактики, техніки та загальні знання противника. Ключовим поняттям у розшифровці абревіатури є саме «Common Knowledge» — загальне знання, що постійно оновлюється на основі аналізу реальних атак. Розуміння цієї методології критично важливе для побудови ефективної системи кібербезпеки та правильної пріоритизації підключення джерел подій до SIEM.
CYBER KILL CHAIN: фундамент розуміння атак
Методологія Cyber Kill Chain має військове походження. У США на рівні спеціалізованих інститутів описувалися правила ведення бойових дій для різних театрів операцій. З розвитком технологій з’явився новий театр – кіберпростір, де була розроблена послідовність етапів кібератак, що стала основою для MITRE ATT&CK.
Будь-яка кібератака проходить через послідовність етапів: розвідка, озброєння, доставка, експлуатація, встановлення, управління та контроль, досягнення цілей. Особливо важливим є розуміння того, що перші два етапи – розвідку та озброєння – ми не можемо контролювати безпосередньо, оскільки вони відбуваються поза нашою інфраструктурою. Проте ми можемо детектувати спроби розвідки та ускладнити збір інформації.
Наприклад, сканування Wi‑Fi-мереж біля офісу може видати назву організації. Податкова служба публікує адреси підприємств, включаючи оборонні. Навіть інформаційні вразливості, що видають версії програмного забезпечення, суттєво спрощують підготовку атаки. Тому навіть дані, що здаються несуттєвими – список співробітників, інформація про корпоративні заходи чи відпустки – можуть бути використані для соціальної інженерії та цілеспрямованих атак.
Повністю захистити інформаційний актив неможливо. Наш захист полягає в тому, щоб зробити атаку складнішою, дорожчою та тривалою порівняно з іншими потенційними цілями, змушуючи зловмисників обирати легші об’єкти.
Структура та практичне використання MITRE ATT&CK
Переходячи від теорії до практики, MITRE ATT&CK надає структуровану систему з 10 основних тактик та сотнями технік під кожну з них. База включає тисячі описів реальних атак та груп зловмисників. Хоча проаналізувати всю базу для невеликої команди практично неможливо, саме структурованість робить її потужним інструментом.
Кожна техніка має розділ «Procedure Examples», який часто пропускають, але він найцінніший для фахівців. Тут містяться реальні приклади використання техніки конкретними групами зловмисників, статистика та галузеві особливості. Ця інформація критично важлива для розрахунку ймовірності ризику та обґрунтування інвестицій перед керівництвом.
Яскравий приклад практичного використання: при впровадженні системи захисту від DDoS-атак керівництво вважало, що загрози йдуть лише з Китаю та Індії, а європейські країни – «біленькі пухнастики». Коли почалася реальна атака, на першому місці виявилася Велика Британія, на другому – Німеччина. База MITRE дозволяє показати, що близько 70% хакерських угруповань використовують фішинг, бо це найлегший, найдешевший та досить ефективний спосіб доставки.
Важливо розуміти реальні загрози через фішинг навіть за наявності корпоративного захисту. Співробітник може переслати підозрілий лист на особисту пошту, відкрити на домашньому комп’ютері та заразити його. Ще серйозніша проблема – особисті месенджери (Telegram, Viber, WhatsApp), куди клієнти надсилають документи. При компрометації особистого акаунта зловмисники отримують доступ до листування, документів та можуть шантажувати співробітника або видавати себе за нього.
MITRE ATT&CK NAVIGATOR: візуалізація та пріоритезація
Логічним продовженням роботи з базою знань є використання MITRE ATT&CK Navigator – онлайн-інструменту для візуалізації покриття захисту. Він дозволяє створювати репорти про критичність загроз, аналізувати покриття систем детектування та планувати розвиток безпеки.
Робота починається зі створення власного профілю: обираємо тип середовища (Enterprise, Cloud, Mobile) та фільтруємо релевантні технології. Якщо немає macOS або Linux в інфраструктурі – виключаємо відповідні техніки. Немає DB2 – не потрібно аналізувати вразливості цієї СУБД. Це дозволяє зосередитися на реально застосовних загрозах.
Navigator створює кольорову карту покриття: зелений колір показує техніки, покриті правилами детектування, червоний – відсутність покриття, сірий – техніки, що не застосовуються до вашої інфраструктури. Можна вибрати конкретний вектор атаки (наприклад, фішинг) та прослідкувати весь ланцюг: від точки входу до можливих кінцевих цілей зловмисника.
Ця візуалізація відповідає на ключове питання: які джерела подій підключати до SIEM у першу чергу? Критерії пріоритизації включають покриття критичних етапів атаки (Initial Access, Execution, Persistence), частоту використання техніки (70%+ груп), специфіку галузі та аналіз груп, що цілеспрямовано атакують ваш сектор. Практичний підхід передбачає поступову роботу: аналітики та адміністратори вибирають техніку, визначають необхідні події, створюють кореляційні правила, тестують їх та поступово заповнюють карту зеленим кольором.
Окремо варто згадати про інструменти автоматизації пентестів на базі MITRE ATT&CK. Вони допомагають уникнути людського фактора, систематично перевіряючи всі відомі тактики та техніки. Хоча вони не замінюють повноцінний пентест, їх використання економічно виправдане: продукт купити простіше, ніж виростити та утримати спеціаліста.
MITRE ATT&CK також значно полегшує комунікацію з керівництвом. Вищий менеджмент регулярно змінюється, і кожного разу потрібно обґрунтовувати інвестиції у безпеку. База знань надає об’єктивні аргументи: конкретні приклади реальних атак, статистику по галузі та світу, інформацію про активні групи зловмисників. Не потрібно доводити, що це не ваша «фантазія» – достатньо показати реальні дані.
MITRE ATT&CK є фундаментальним інструментом для побудови ефективної системи кібербезпеки та оптимізації роботи SIEM. Методологія дозволяє системно підходити до захисту, Navigator допомагає визначити пріоритети підключення джерел подій, а візуальна карта покриття показує реальний стан захищеності та прогрес. База знань надає об’єктивні аргументи для комунікації з бізнесом, використовуючи реальні приклади та статистику.
Важливо пам’ятати: абсолютний захист неможливий, але використання MITRE ATT&CK дозволяє зробити атаку настільки складною та дорогою, що зловмисники обиратимуть легші цілі.
